Single Sign‑on, sichtbar gemacht.
Ein Login scheitert, und der Identity Provider sagt nur „invalid_grant“ oder eine Fehlernummer. AuthTailor ist eine Browser-Extension1, die die Anmeldung live mitschneidet2, Tokens zerlegt, Signaturen prüft und zeigt, an welchem Schritt es hakt – lokal im Browser, ohne Server3.
Die kleinen Ziffern sind Fundstellen: Antippen zeigt Quelle und Prüfdatum, alle stehen unten auf der Seite.
- Kostenlos, ohne Konto4
- Kein Server, keine Telemetrie
- Host-Zugriff nur beim Mitschneiden
- Keine Cookies auf dieser Seite

Eine Anmeldung, mitgeschnitten und erklärt.
Mitschneiden, anmelden, Token zerlegen, Befund lesen – einmal von vorn bis hinten an einer erfundenen App. Das Video liegt auf dieser Website und lädt erst, wenn du es startest.
Auf YouTube ansehen ↗ Der Link öffnet YouTube; dort gelten die Datenschutzbestimmungen von Google.
Alles, was eine Anmeldung verrät – in einem Panel.
AuthTailor öffnet sich als Seitenpanel neben dem Tab, in dem du dich anmeldest. Fünf Registerkarten6 decken ab, was du bei der Fehlersuche sonst in fünf Werkzeugen zusammensuchst.
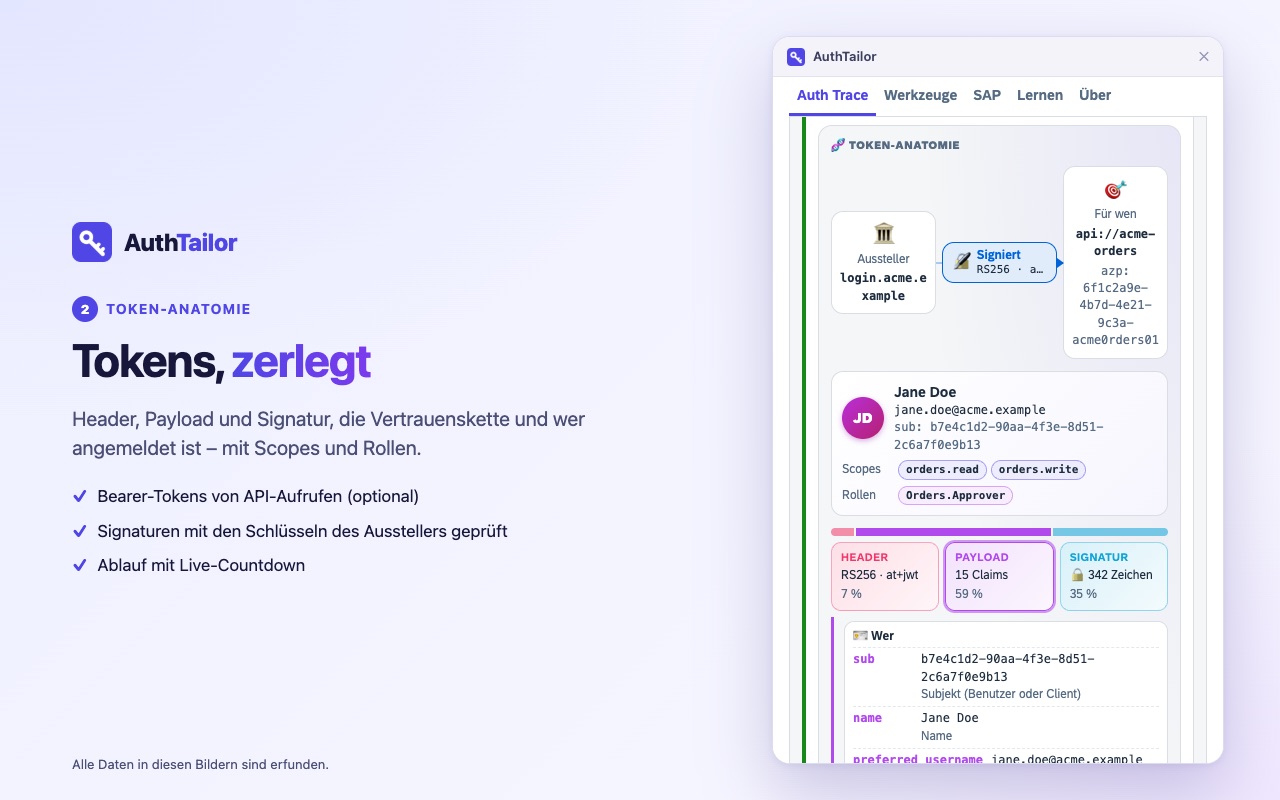
Das Token sehen, nicht nur lesen.
Mitschneiden oder einfügen7: SAML Response, JWT, Anmelde-URL, HAR-Datei oder einfach die Fehlermeldung. Das JWT erscheint zerlegt in Header, Payload und Signatur8, mit der Kette vom Aussteller zum Empfänger und einem Ausweis mit Scopes und Rollen.
Signaturen werden echt geprüft9 – SAML mit dem Zertifikat, JWTs mit den Schlüsseln des Ausstellers.
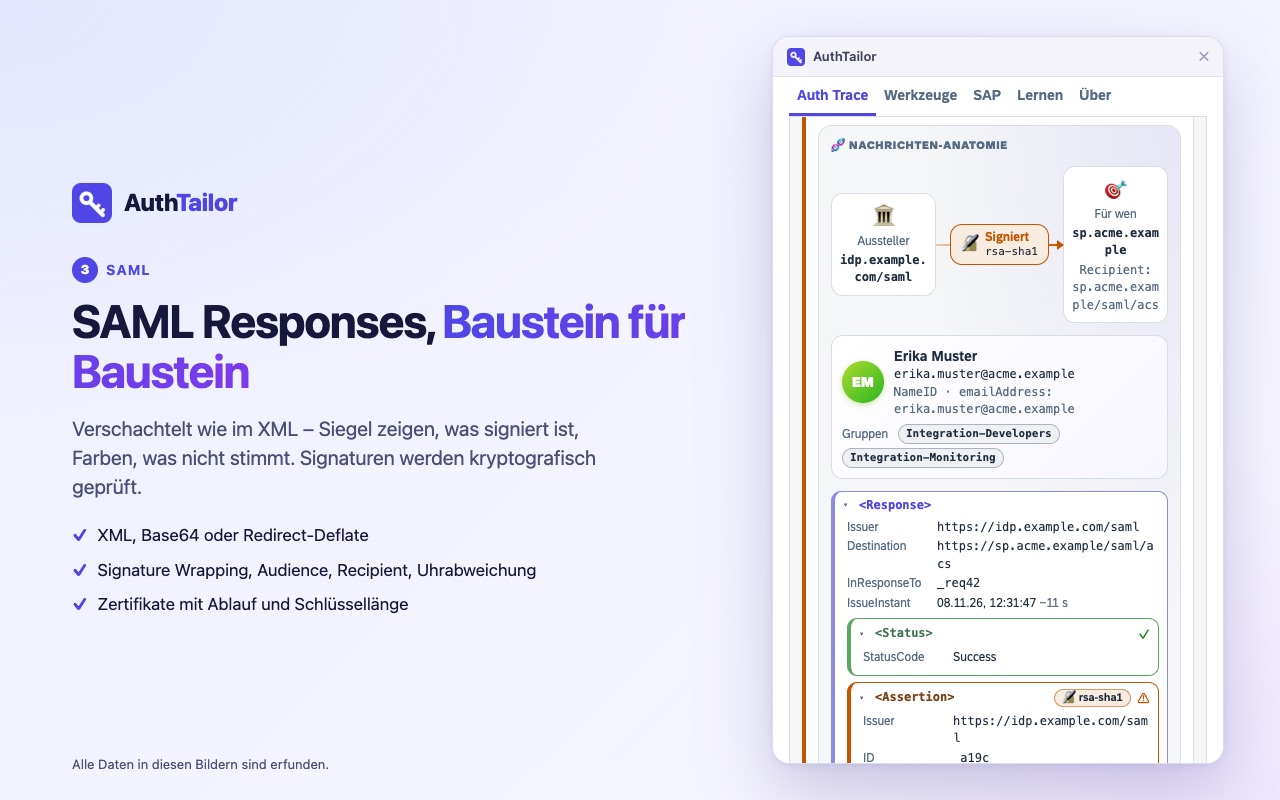
SAML, wie es im XML steckt.
Response, Assertion, Subject und Conditions verschachtelt wie im XML, mit Siegel an jeder Signatur und einer Farbe je Befund. Dazu die Angriffsmuster10, die man im Rohtext übersieht: Signature Wrapping, doppelte IDs, ein Kommentar in der NameID.
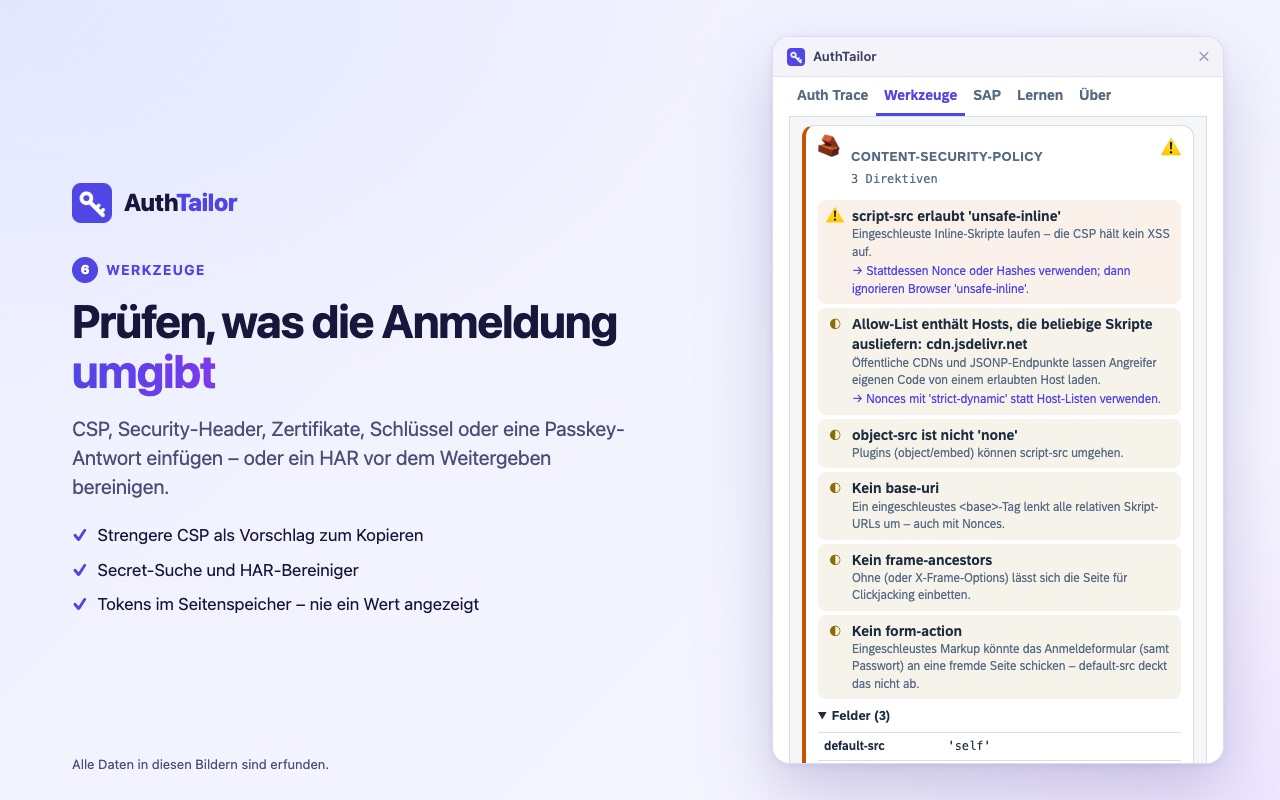
Was um die Anmeldung herum schiefgeht.
Passkey-Antworten, Zertifikate und Schlüssel, Content Security Policy, Security-Header, CORS11 und verdächtige Anmelde-Links. Ein HAR-Bereiniger12 maskiert Cookies, Tokens und Passwörter, bevor ein Mitschnitt an den Support geht.
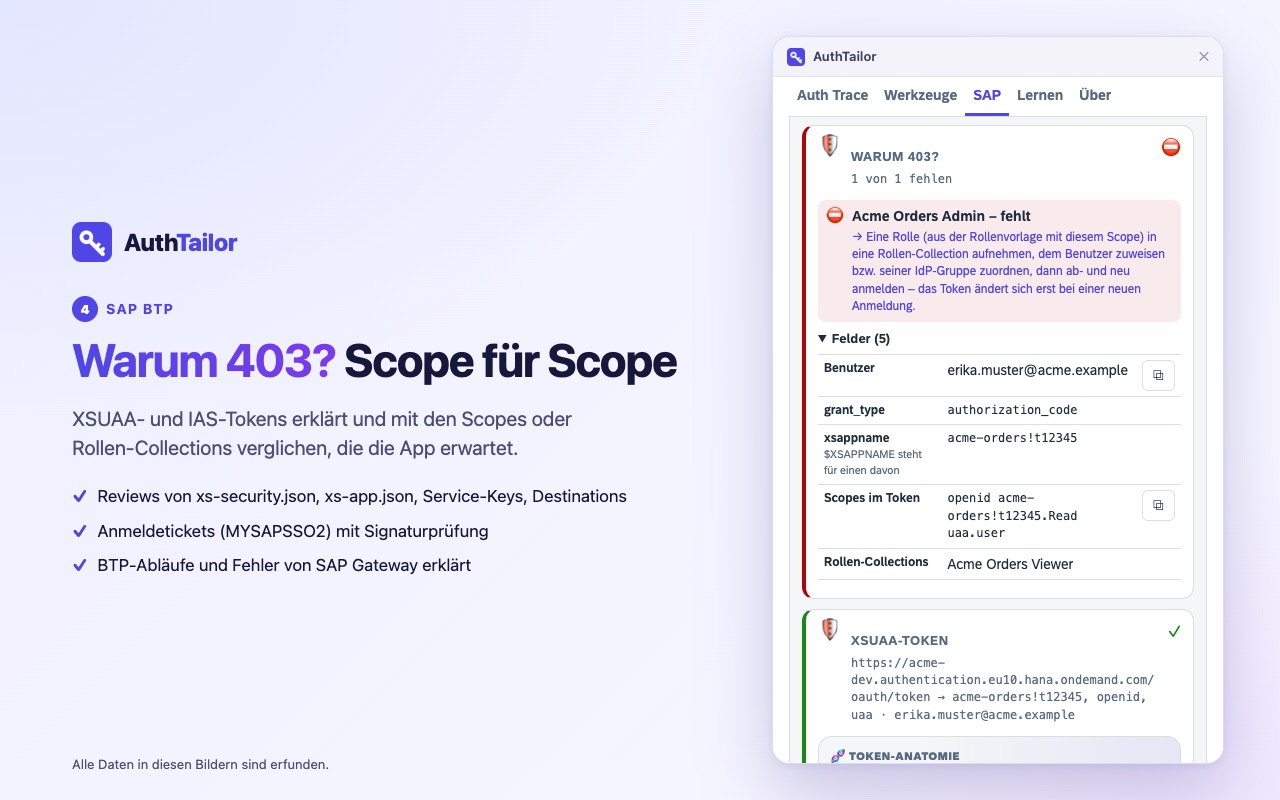
„Warum 403?“ – Scope für Scope.
Für alle auf der SAP BTP: XSUAA- und IAS-Tokens13, Reviews von xs-security.json, xs-app.json, Service-Keys und Destinations, Anmeldetickets und die BTP-Abläufe als Diagramm. „Warum 403?“14 legt neben das Token, was die App verlangt.
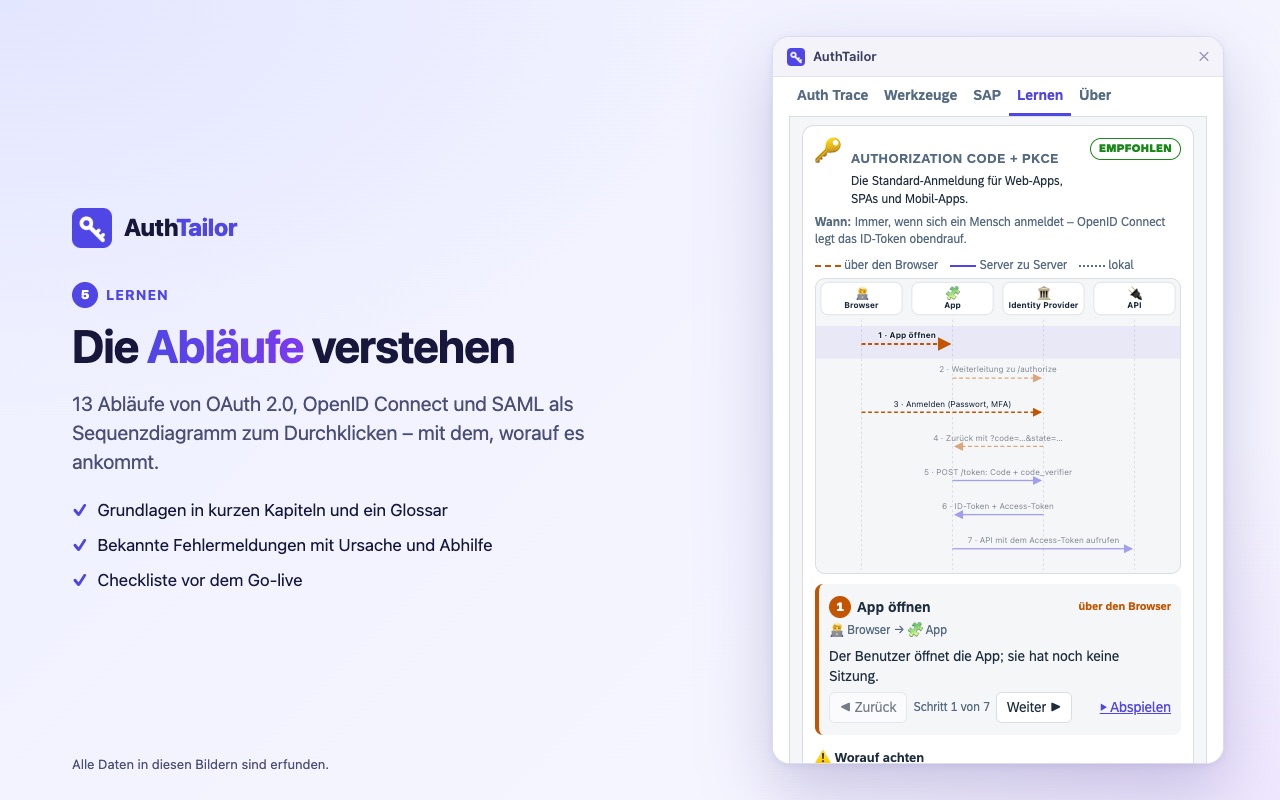
Verstehen, was du gerade siehst.
13 Abläufe15 von OAuth 2.0, OpenID Connect und SAML als Sequenzdiagramm zum Durchklicken, Grundlagen in acht Kapiteln, ein Glossar, bekannte Fehlermeldungen und eine Checkliste vor dem Go-live. Erkennt der Tracer einen Ablauf, führt ein Klick zur Erklärung.
MASKIERT.
Wer einen Mitschnitt teilt, teilt sonst Cookies, Codes und Tokens. AuthTailor maskiert sie schon beim Mitschneiden16, und der Bericht fürs Ticket enthält nur maskierte Werte. Die gelben Marker auf dieser Seite? Hinter jedem steht eine Fundstelle mit Prüfdatum.
Alle FundstellenNicht nur, ob es geht. Auch, ob es sicher ist.
Eine Anmeldung kann funktionieren und trotzdem ein Loch haben. Die Ampel bewertet fünf Bereiche17 getrennt – rein funktionale Befunde wie eine falsche Audience zählen dort nicht mit.
- Ablauf& Protokoll
state, nonce, PKCE, redirect_uri, InResponseTo und RelayState über den ganzen Ablauf.
- Tokens& Signaturen
Signatur, Aussteller, Audience, Ablauf, Schlüsselwechsel, jku und x5u im Kopf.
- Transport& Lecks
Codes im Referer, Tokens in der URL, Client-Secrets aus dem Browser.
- Cookies& Sitzung
SameSite, HttpOnly, Secure, __Host-18, Session Fixation und Abmeldung.
- Browser-Schutz
HSTS, Schutz vor Einbetten, Referrer-Policy und Skripte ohne SRI.
Kein Server. Kein Konto. Nichts gespeichert.
Ein Werkzeug, das Tokens und Anmeldungen sieht, muss sich erklären. Deshalb ist AuthTailor so gebaut, dass es wenig zu erklären gibt.
Sicherheit im Detail →- Die Auswertung läuft im Panel. Keine Telemetrie, keine Analyse, kein Code von Dritten3 – die Extension sendet keine deiner Daten.
- Nichts auf der Festplatte. Mitschnitte und Eingaben liegen nur im Arbeitsspeicher, solange das Panel offen ist19.
- Nur zum Mitschneiden. Der Zugriff auf Websites wird erst beim Mitschneiden erfragt und danach wieder abgegeben20.
- Öffentliche Schlüssel, auf Klick. Nur wenn du Signaturen prüfen willst, holt das Panel die öffentlichen Schlüssel des Ausstellers21 – ohne Cookies, ohne deine Eingabe.
In zwei Minuten zum ersten Befund.
Kostenlos, ohne Konto. Die Extension gibt es für Chrome, mit Builds für Edge und Firefox1.
- Chrome Web StoreFreigabe läuftVorab-Version anfragen →
- Microsoft Edge Add-onsFreigabe läuftVorab-Version anfragen →
- Firefox Add-onsFreigabe läuftVorab-Version anfragen →
Freigabe läuft Version 1.0.0 ist gebaut, die Veröffentlichung im Chrome Web Store läuft. Bis dahin bekommst du die Extension auf Anfrage als Paket zum Laden – mit allen Funktionen.
- Installierenund das Panel über das Symbol der Extension öffnen.
- Mitschneiden„Live mitschneiden“ drücken; der Browser fragt einmal nach dem Zugriff.
- Anmeldenim Tab der App, die Probleme macht – oder Nachricht, Token oder HAR einfügen.
- Befunde lesenDiagramm, Ampel, Ursache und Abhilfe; der Bericht22 geht maskiert ins Ticket.
Wann dir AuthTailor nicht hilft.
Ein Prüfwerkzeug, das nur Vorteile kennt, hat sich selbst nicht geprüft. Hier ist unsere Liste.
- Der Fehler liegt zwischen zwei Servern.Client Credentials, SAML Bearer oder Principal Propagation laufen nicht durch den Browser – dort kann nichts mitschneiden. Die Nachrichten lassen sich aber einfügen, und Lernen erklärt den Ablauf.
- Du willst die Konfiguration reparieren lassen.AuthTailor zeigt die Ursache und die Abhilfe. Ändern musst du sie im Identity Provider oder in der App – mit Absicht: Die Extension schreibt nirgends hin.
- Du suchst ein Werkzeug für Penetrationstests.AuthTailor beobachtet und bewertet, es greift nichts an und verändert keine Anfrage. Für aktive Tests gibt es eigene Werkzeuge.
- Dein Browser darf keine Extensions.Dann braucht es zuerst die IT. Für sie steht auf der Seite Sicherheit, welche Rechte AuthTailor wann braucht.
Aus der Praxis mit SAP BTP und Identity Providern.
AuthTailor kommt von der CloudDNA23. Ihr Gründer Martin Koch hat mit Siegfried Zeilinger die Bücher zu Sicherheit, Verbindungen und Administration der SAP BTP24 geschrieben – vieles, was der Tracer prüft, steht dort ausführlich erklärt.
-
 Sicherheit
SAP Business Technology PlatformSicherheit und Berechtigungen
Martin Koch, Siegfried Zeilinger
Identitäten, Rollen und Vertrauensstellungen auf der SAP BTP – die Grundlage jeder Integration, die Daten bewegt.
Beim Verlag ansehen ↗
-
 Connectivity
Cloud Connector für SAP
Martin Koch, Siegfried Zeilinger
Der Weg von der Cloud ins eigene Netz: Cloud Connector einrichten, absichern und betreiben.
Beim Verlag ansehen ↗
-
 Administration
SAP Business Technology PlatformAdministration
Martin Koch, Siegfried Zeilinger
Accounts, Subaccounts, Lizenzmodelle und Betrieb der SAP BTP – für alle, die den Tenant nicht nur benutzen.
Beim Verlag ansehen ↗
Cover: Rheinwerk Verlag (SAP PRESS). Die Links führen zum Verlag.
Der Tracer steckt auch in iFlowTailor.
AuthTailor ist aus iFlowTailor entstanden25, der Werkbank für SAP Cloud Integration26. Wer iFlows baut, hat dort denselben Tracer neben Review, Test und Fehleranalyse.
Dreizehn Geschwister – jeder für sein Handwerk.
Jeder Tailor löst ein Problem, das wir aus der Nähe kennen. Die meisten Geschwister teilen sich die Tailor-Plattform mit EU-Datenhaltung und KI-Schicht. AuthTailor ist das kleinste unter ihnen: kein Server, keine Datenhaltung, nur ein Panel neben deinem Tab. Entstanden ist es als SAML- & OIDC-Tracer in iFlowTailor – dort steckt er bis heute.
- AuthTailorSAML- & OIDC-Tracer im Browser – hier bist du.
- iFlowTailorWerkbank für SAP Cloud Integration
- ProbeTailorAbnahmetests für SAP & Fachsoftware
- JournalTailorRechnungseingang vor SAP, BMD & DATEV
- DocumentTailorDokumente & Signatur für SAP-Häuser
- RecordTailorDokumentenmanagement
- ImmoTailorHausverwaltung & Projektentwicklung
- TaxTailorSteuerberatung
- DineTailorRestaurants
- StayTailorHotellerie
- MeetingTailorTagungen & Events
- WeintailorWinzerinnen und Winzer
- BuildTailorBau & Handwerk
Fundstellen auf dieser Seite
Die hochgestellten Ziffern im Text verweisen hierher. Antippen zeigt die Fundstelle direkt an der Textstelle, alle Fundstellen der Website stehen gesammelt auf einer Seite.
- 1
Browser-Extension für Chrome, mit Builds für Edge und Firefox ↑Produkt · AuthTailor Produktdokumentation, README und Build-Konfiguration · geprüft am 08.11.2026
- 2
Live mitschneiden in einem beliebigen Tab ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 3
Kein Server, keine Telemetrie ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension, „Kurz gesagt“ · geprüft am 08.11.2026
- 4
Kostenlos, ohne Konto und ohne Lizenz ↑Produkt · AuthTailor Produktdokumentation, README · geprüft am 08.11.2026
- 5
Bildschirmfotos und Video mit erfundenen Daten ↑Produkt · AuthTailor Produktdokumentation, Unterlagen für den Chrome Web Store · geprüft am 08.11.2026
- 6
Fünf Registerkarten ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0 · geprüft am 08.11.2026
- 7
Einfügen oder ablegen ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 8
Grafische Anatomie von JWT und SAML ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 9
Signaturen echt geprüft ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0 · geprüft am 08.11.2026
- 10
Angriffsmuster und Lecks ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0 · geprüft am 08.11.2026
- 11
Werkzeuge: Passkeys, Zertifikate, Websicherheit ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0, Werkzeuge · geprüft am 08.11.2026
- 12
HAR bereinigen ↑Produkt · AuthTailor Produktdokumentation, Changelog 1.0.0, Werkzeuge · geprüft am 08.11.2026
- 13
SAP BTP: Tokens, Konfiguration, Abläufe ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0, SAP · geprüft am 08.11.2026
- 14
„Warum 403?“ ↑Produkt · AuthTailor Produktdokumentation, Changelog 1.0.0, SAP · geprüft am 08.11.2026
- 15
13 Abläufe, acht Kapitel, Glossar, Fehlerkatalog, Checkliste ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0, Lernen · geprüft am 08.11.2026
- 16
Maskiert schon beim Mitschneiden ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension, Maskierung · geprüft am 08.11.2026
- 17
Ampel in fünf Bereichen ↑Produkt · AuthTailor Produktdokumentation, Changelog 1.0.0, Sicherheitsprüfung · geprüft am 08.11.2026
- 18
Header je Schritt, maskiert ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 19
Nur im Arbeitsspeicher, solange das Panel offen ist ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension · geprüft am 08.11.2026
- 20
Berechtigungen und Host-Zugriff ↑Produkt · AuthTailor Produktdokumentation, README, „Datenschutz und Berechtigungen“; Chrome-Web-Store-Unterlagen · geprüft am 08.11.2026
- 21
Die eine Anfrage: öffentliche Schlüssel auf Klick ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension · geprüft am 08.11.2026
- 22
Markdown-Bericht, maskiert ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 23
CloudDNA GmbH – SAP Silver Partner ↑Hersteller · clouddna.at, Startseite und Team · geprüft am 05.11.2026
- 24
Bücher zu Sicherheit, Verbindungen und Administration der SAP BTP ↑Hersteller · Rheinwerk Verlag (SAP PRESS), Suche „martin koch“ · geprüft am 05.11.2026
- 25
Der Tracer aus iFlowTailor ↑Produkt · AuthTailor Produktdokumentation, README, Abschnitt „Herkunft des Codes“ · geprüft am 08.11.2026
- 26
iFlowTailor – Werkbank für SAP Cloud Integration ↑Hersteller · iflowtailor.com · geprüft am 08.11.2026
Kurz beantwortet.
- Was ist AuthTailor?
- AuthTailor ist eine kostenlose Browser-Extension, die eine Single-Sign-on-Anmeldung mit SAML 2.0 oder OpenID Connect mitschneidet oder aus eingefügten Nachrichten liest. Sie zerlegt Tokens, prüft Signaturen und jeden Schritt des Ablaufs und zeigt, woran die Anmeldung scheitert. Anbieter ist die CloudDNA GmbH aus Österreich.
- Was kostet AuthTailor?
- Nichts. Es gibt kein Konto, keine Lizenz und keine Bezahlfunktionen. Wer Hilfe beim Einrichten von Single Sign-on oder einen Workshop möchte, kann die CloudDNA dafür beauftragen – das ist ein eigenes Angebot.
- Sieht die CloudDNA meine Tokens oder Mitschnitte?
- Nein. AuthTailor hat keinen Server, keine Telemetrie und keine Analyse. Mitschnitte und eingefügte Inhalte liegen nur im Arbeitsspeicher des Panels, solange es offen ist. Die eine Anfrage nach außen holt auf deinen Klick die öffentlichen Schlüssel des Token-Ausstellers.
- Brauche ich SAP, um AuthTailor zu nutzen?
- Nein. Der Tracer arbeitet mit jedem Identity Provider und jeder App, die SAML 2.0, OpenID Connect oder OAuth 2.0 im Browser sprechen. Die Registerkarte SAP ist ein Zusatz für alle, die auf der SAP BTP mit XSUAA, IAS und Destinations arbeiten.
- Für welche Browser gibt es AuthTailor?
- Für Chrome; der Build erzeugt auch Pakete für Microsoft Edge und Firefox. Die Veröffentlichung im Chrome Web Store läuft – bis dahin gibt es die Extension auf Anfrage als Paket.
- Ist AuthTailor ein Produkt der SAP?
- Nein. AuthTailor ist ein Produkt der CloudDNA GmbH und arbeitet mit Identity Providern und Apps aller Hersteller. Es ändert nichts an ihnen und ersetzt nicht ihre Protokolle.
Deine Frage ist nicht dabei? Sprich mich an: +43 664 1964199 office@clouddna.at Schreib mir