Single Sign‑on, sichtbar gemacht.
Ein Login scheitert, und der Identity Provider sagt nur „invalid_grant“ oder eine Fehlernummer. AuthTailor ist eine Browser-Extension1, die die Anmeldung live mitschneidet2, Tokens zerlegt, Signaturen prüft und zeigt, an welchem Schritt es hakt – lokal im Browser, ohne Server3.
Die kleinen Ziffern sind Fundstellen: Antippen zeigt Quelle und Prüfdatum, alle stehen unten auf der Seite.
- Kostenlos, ohne Konto4
- Kein Server, keine Telemetrie
- Host-Zugriff nur beim Mitschneiden
- Keine Cookies auf dieser Seite
 Die SAP & KI Experten aus Österreich!
Single Sign-on funktioniert. Bis es nicht mehr funktioniert. Und dann sagt es nicht, warum.
Eine Anmeldung hat viele Stationen, und an jeder kann sie hängen bleiben:
- Browser
- App
- Identity Provider
- SAML Response oder Token
- Rollensammlung
- 403 Forbidden
Die Fehlermeldungen sind dabei erstaunlich wortkarg: „invalid_grant“. „Assertion is not valid“. Eine Fehlernummer im Identity Provider, dessen Protokoll in einem anderen Tenant liegt, der einem anderen Team gehört. Und die App sagt einfach 403.
Jeder sieht seinen Teil. Den ganzen Ablauf sieht keiner.
In der Fliegerei gibt es für solche Momente den Flugschreiber: Nach einem Zwischenfall rät niemand, man liest die Aufzeichnung – jeder Schritt, in der richtigen Reihenfolge, mit Zeitstempel. AuthTailor ist der Flugschreiber für die Anmeldung.
Die ganze Geschichte: warum wir den Flugschreiber für Single Sign-on gebaut haben →
Eine Anmeldung, mitgeschnitten und erklärt.
Mitschneiden, anmelden, Token zerlegen, Befund lesen – einmal von vorn bis hinten an einer erfundenen App, mit Sprecher.
Kapitel und gesprochener Text
Kapitel
- 0:00 Die Anmeldung hängt: invalid grant
- 0:14 Live mitschneiden und anmelden
- 0:28 Ablauf prüfen: state, nonce und PKCE
- 0:38 Token zerlegen: Aussteller, Empfänger, Rollen
- 0:50 SAML Response, JWT oder HAR-Datei einfügen
- 1:01 SAP BTP: Warum 403?
- 1:12 13 Abläufe lernen – alles lokal
- 1:23 Ein Produkt der CloudDNA, gratis
Was im Video gesagt wird
Die Anmeldung hängt – und der Identity Provider sagt nur: invalid grant. Mit AuthTailor, einem Produkt der CloudDNA, siehst du, woran es liegt. Direkt im Browser.
Zuerst klickst du in AuthTailor auf den Knopf „Live mitschneiden“.
Dann meldest du dich in einem beliebigen Tab an. Hier bei einer erfundenen App, mit OpenID Connect und PKCE.
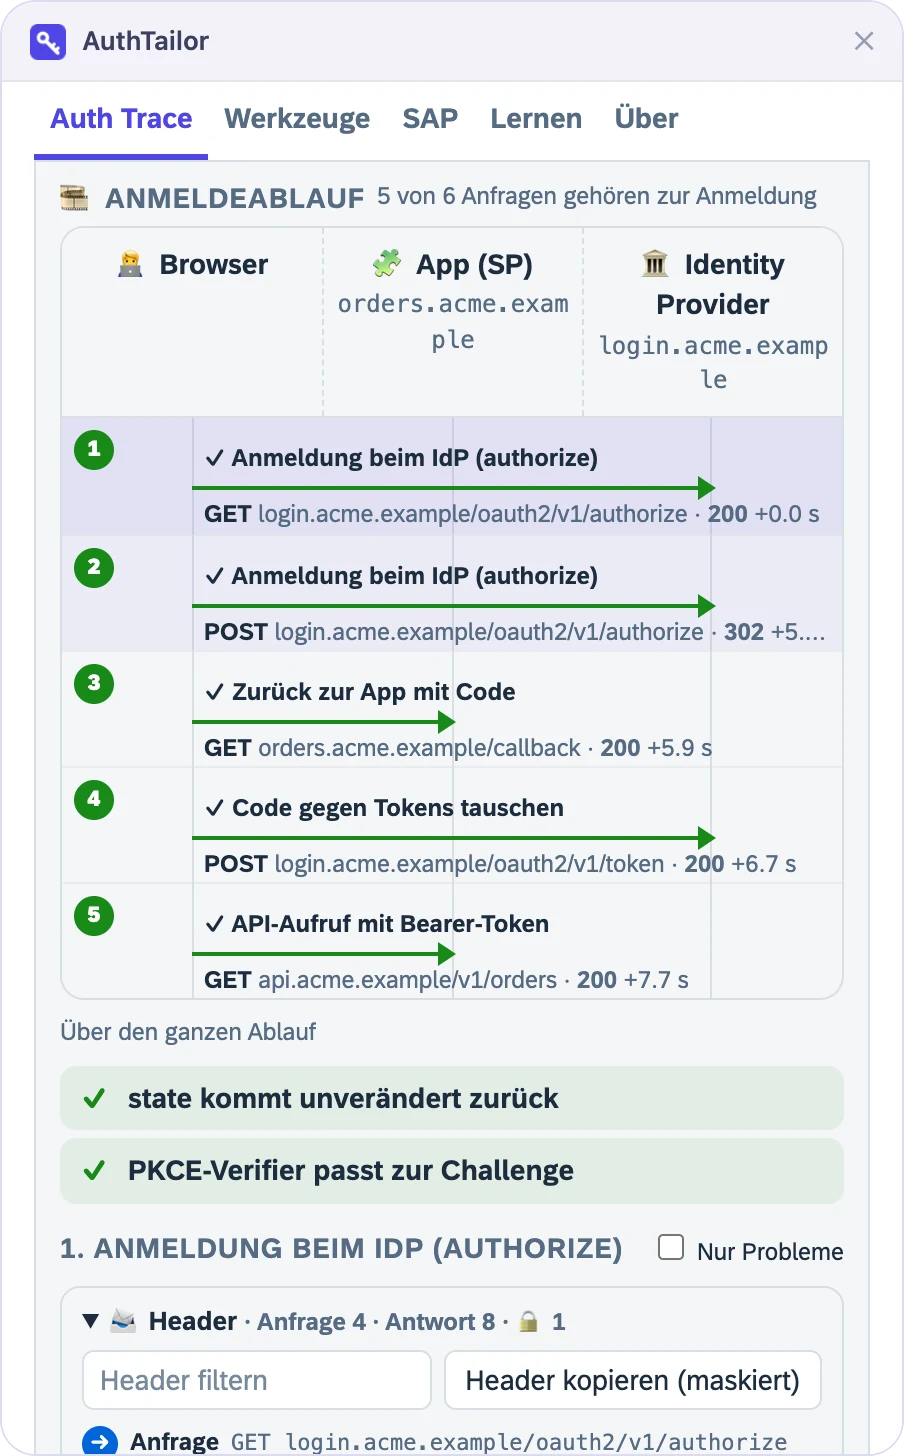
AuthTailor zeichnet jeden Schritt zwischen Browser, App und Identity Provider – und prüft state, nonce und PKCE über den ganzen Ablauf.
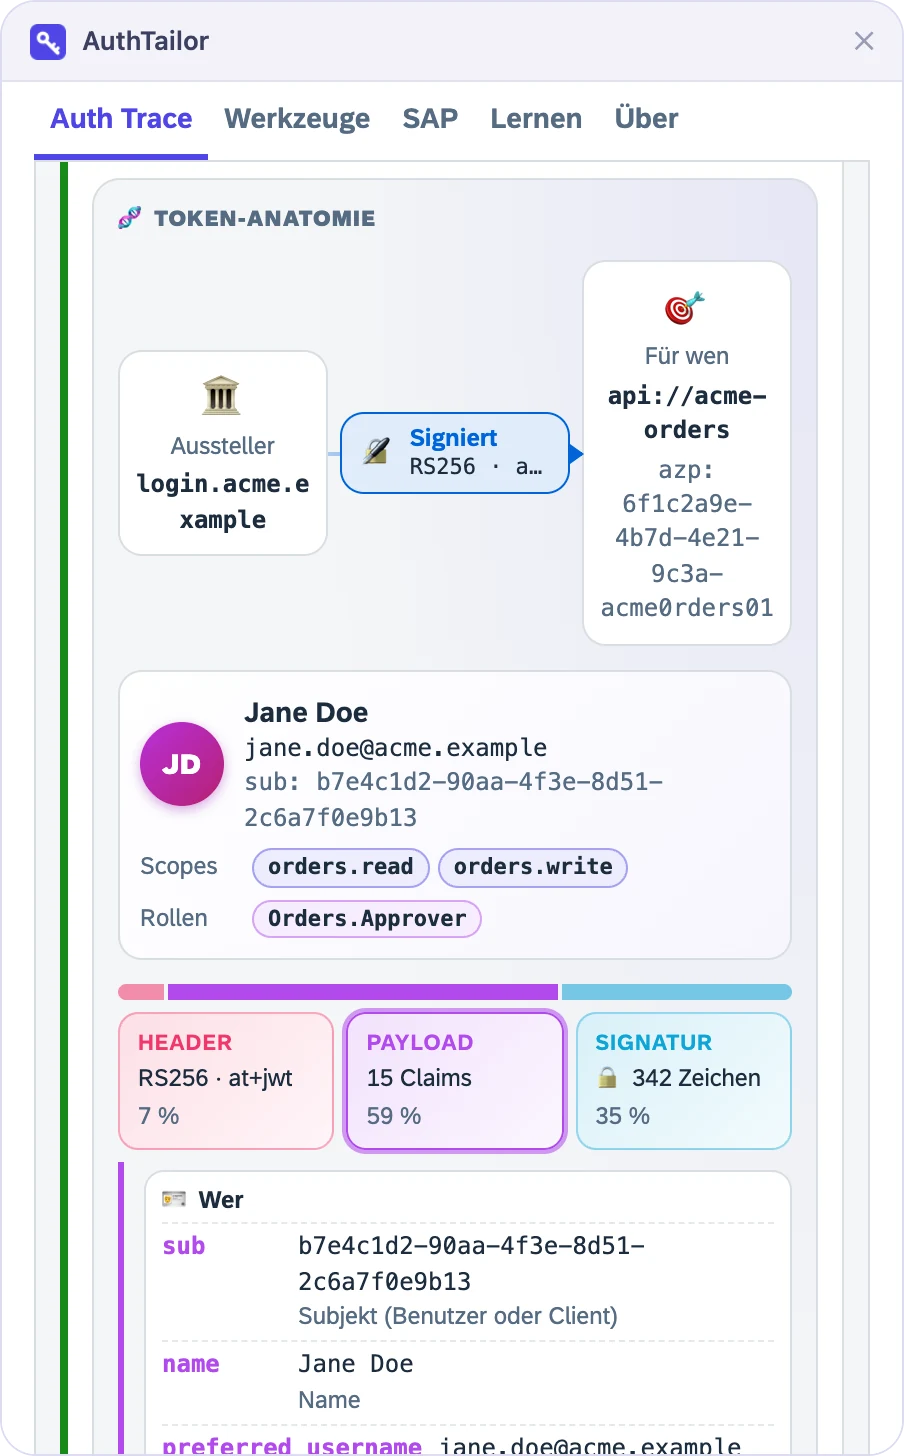
Dann wird das Token zerlegt: wer es ausgestellt hat, für wen es gilt und wer angemeldet ist – mit Scopes und Rollen.
Keine Aufnahme zur Hand? Dann füg einfach ein, was du hast: eine SAML Response, ein JWT, eine HAR-Datei – oder die Fehlermeldung.
Auf SAP BTP beantwortet AuthTailor die wichtigste Frage: Warum 403? Scope für Scope.
Und wer die Abläufe verstehen will, klickt sich durch dreizehn Flows, Schritt für Schritt.
AuthTailor läuft lokal. Nichts wird gespeichert, nichts wird gesendet.
AuthTailor ist ein Produkt der CloudDNA – der SAP- und KI-Experten aus Österreich. Wir stellen es gratis zur Verfügung, weil uns Single Sign-on selbst immer wieder Probleme bereitet. Hol es dir auf authtailor.com.
Alles, was eine Anmeldung verrät – in einem Panel.
AuthTailor öffnet sich als Seitenpanel neben dem Tab, in dem du dich anmeldest. Fünf Registerkarten6 decken ab, was du bei der Fehlersuche sonst in fünf Werkzeugen zusammensuchst.
Das Token sehen, nicht nur lesen.
Mitschneiden oder einfügen7: SAML Response, JWT, Anmelde-URL, HAR-Datei oder einfach die Fehlermeldung. Das JWT erscheint zerlegt in Header, Payload und Signatur8, mit der Kette vom Aussteller zum Empfänger und einem Ausweis mit Scopes und Rollen.
Signaturen werden echt geprüft9 – SAML mit dem Zertifikat, JWTs mit den Schlüsseln des Ausstellers.
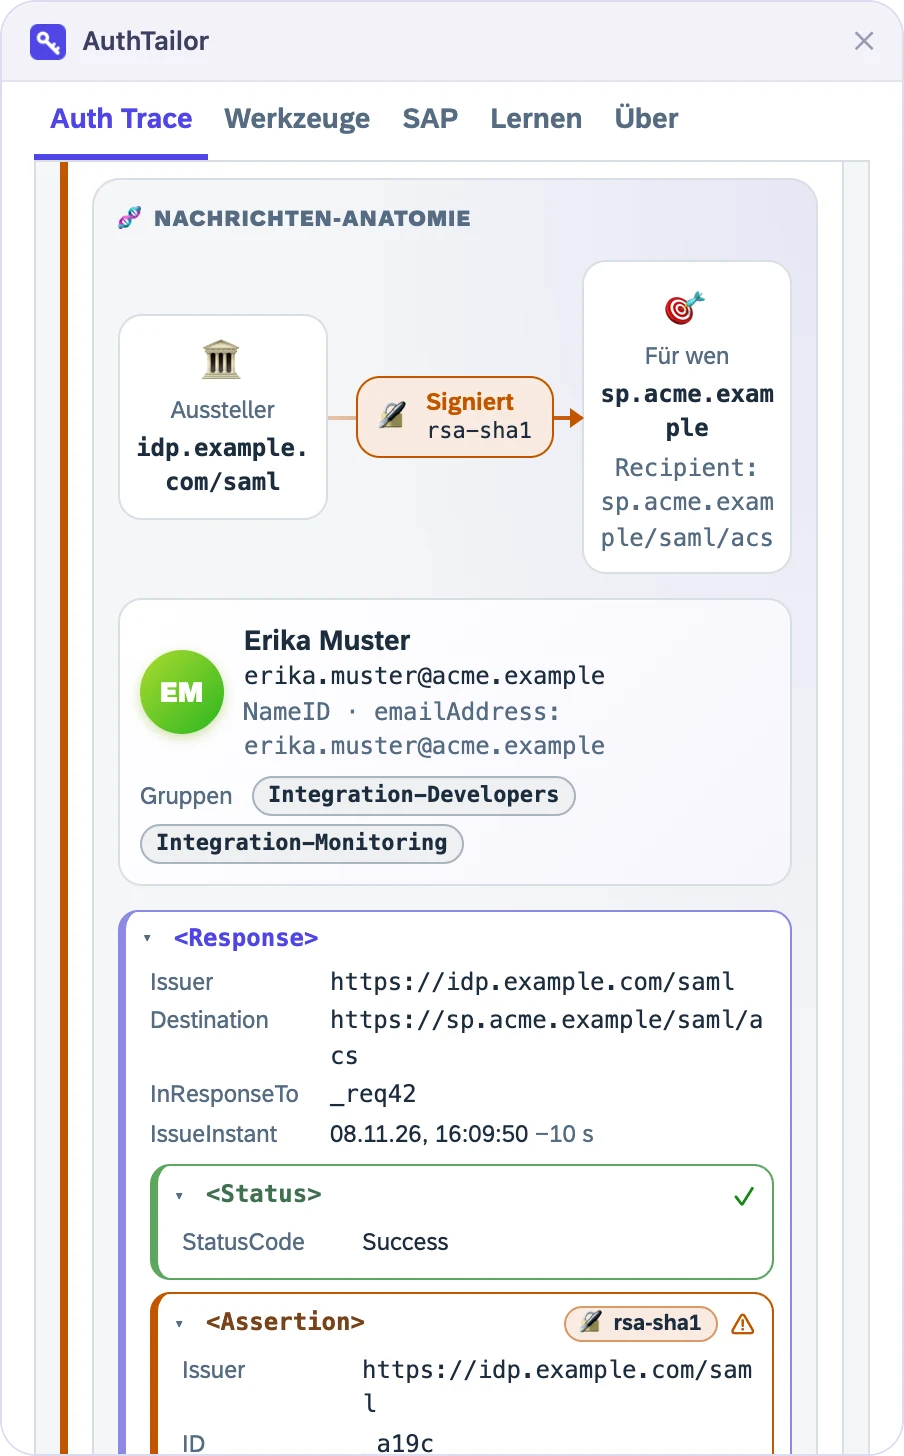
SAML, wie es im XML steckt.
Response, Assertion, Subject und Conditions verschachtelt wie im XML, mit Siegel an jeder Signatur und einer Farbe je Befund. Dazu die Angriffsmuster10, die man im Rohtext übersieht: Signature Wrapping, doppelte IDs, ein Kommentar in der NameID.
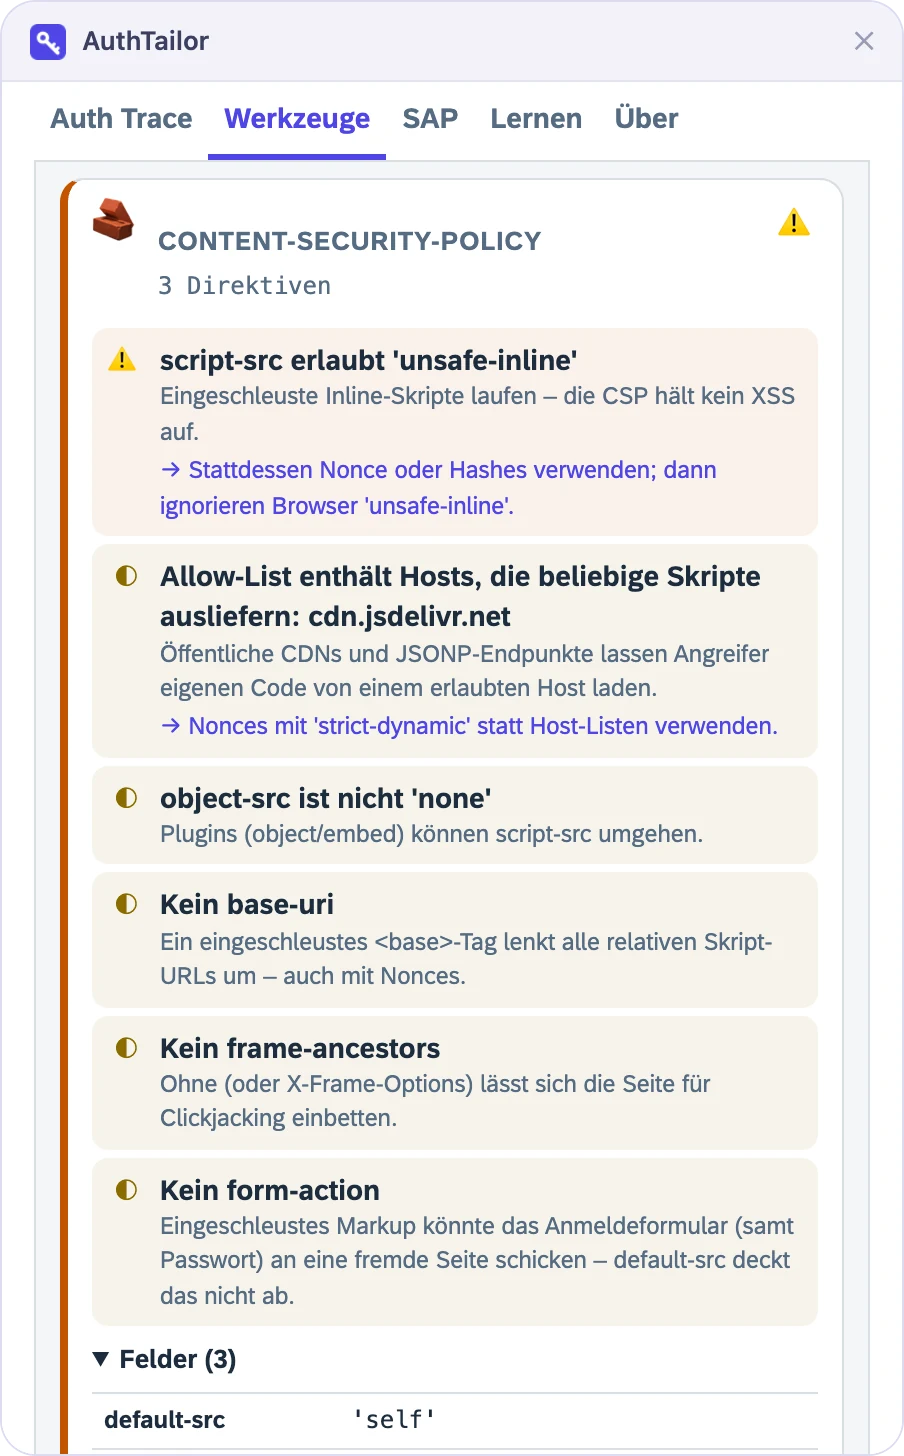
Was um die Anmeldung herum schiefgeht.
Passkey-Antworten, Zertifikate und Schlüssel, Content Security Policy, Security-Header, CORS11 und verdächtige Anmelde-Links. Ein HAR-Bereiniger12 maskiert Cookies, Tokens und Passwörter, bevor ein Mitschnitt an den Support geht.
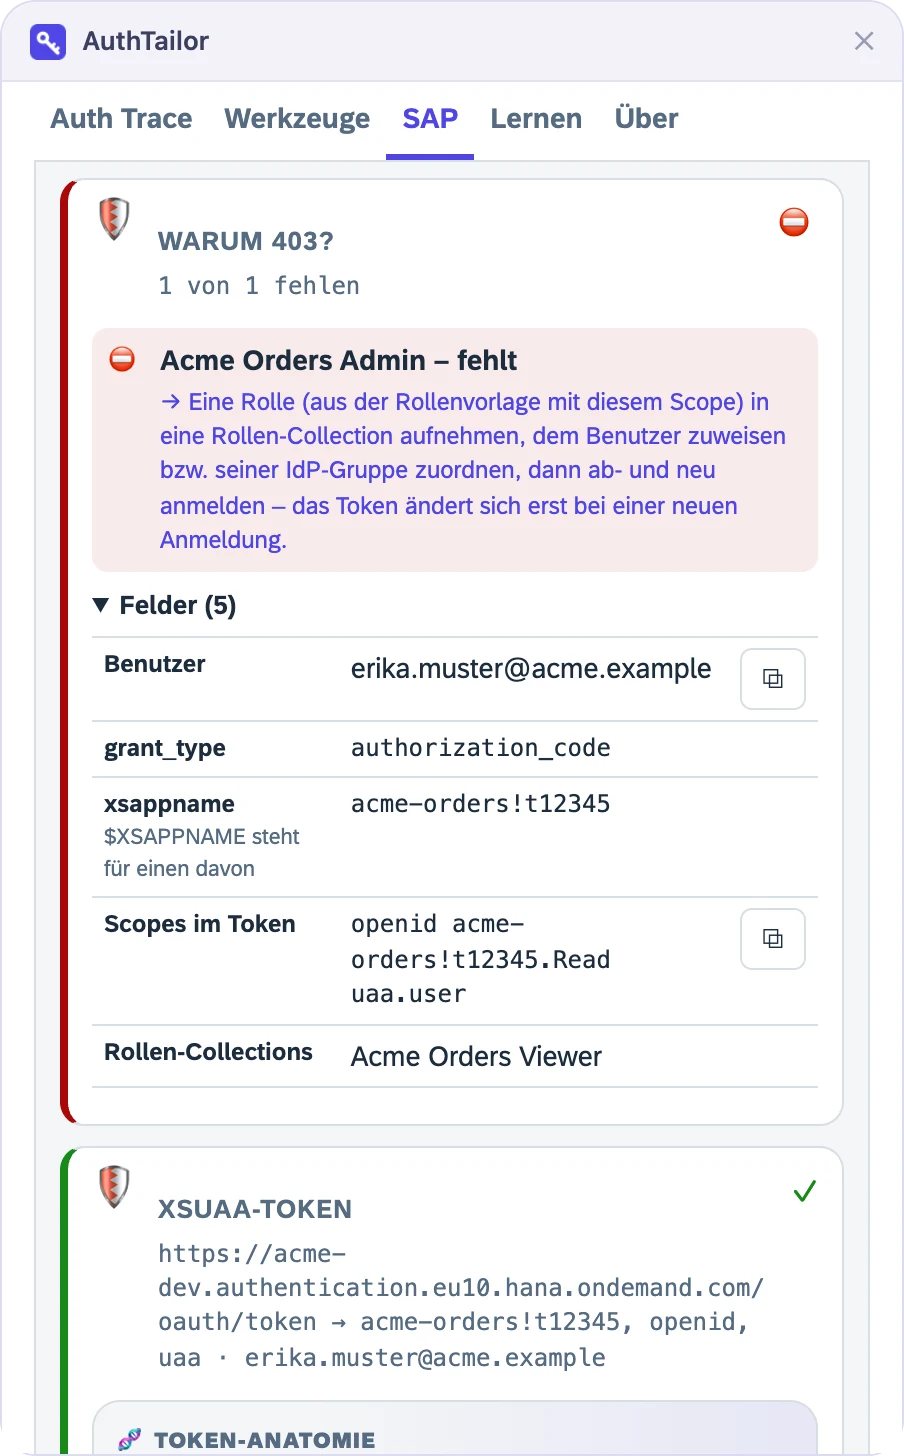
„Warum 403?“ – Scope für Scope.
Für alle auf der SAP BTP: XSUAA- und IAS-Tokens13, Reviews von xs-security.json, xs-app.json, Service-Keys und Destinations, Anmeldetickets und die BTP-Abläufe als Diagramm. „Warum 403?“14 legt neben das Token, was die App verlangt.
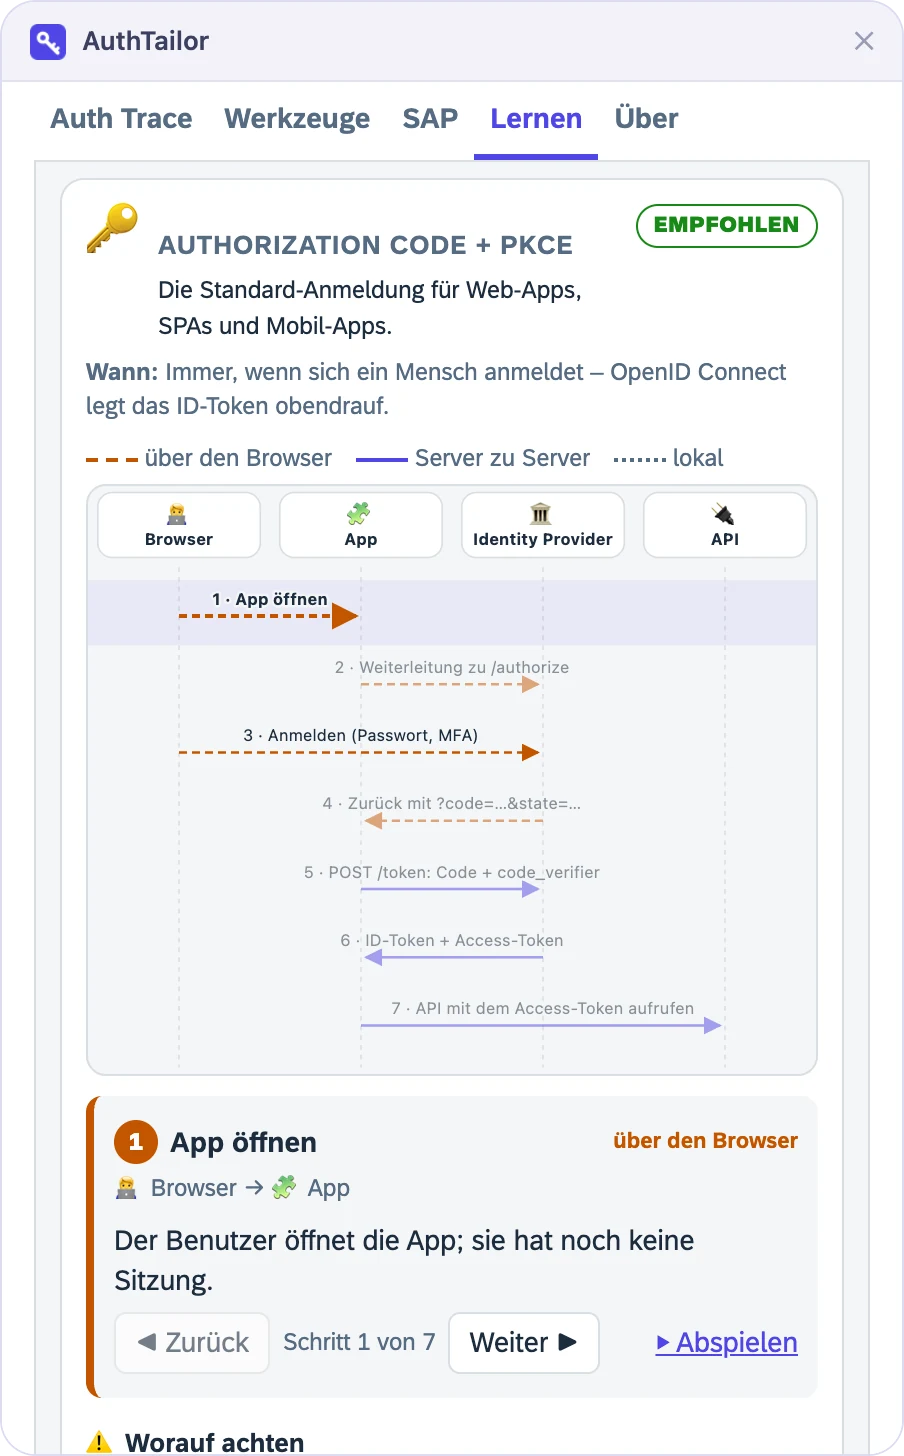
Verstehen, was du gerade siehst.
13 Abläufe15 von OAuth 2.0, OpenID Connect und SAML als Sequenzdiagramm zum Durchklicken, Grundlagen in zehn Kapiteln, ein Glossar, bekannte Fehlermeldungen und eine Checkliste vor dem Go-live. Erkennt der Tracer einen Ablauf, führt ein Klick zur Erklärung.
MASKIERT.
Wer einen Mitschnitt teilt, teilt sonst Cookies, Codes und Tokens. AuthTailor maskiert sie schon beim Mitschneiden16, und der Bericht fürs Ticket enthält nur maskierte Werte. Die gelben Marker auf dieser Seite? Hinter jedem steht eine Fundstelle mit Prüfdatum.
Alle FundstellenNicht nur, ob es geht. Auch, ob es sicher ist.
Eine Anmeldung kann funktionieren und trotzdem ein Loch haben. Die Ampel bewertet fünf Bereiche17 getrennt – rein funktionale Befunde wie eine falsche Audience zählen dort nicht mit.
- Ablauf& Protokoll
state, nonce, PKCE, redirect_uri, InResponseTo und RelayState über den ganzen Ablauf.
- Tokens& Signaturen
Signatur, Aussteller, Audience, Ablauf, Schlüsselwechsel, jku und x5u im Kopf.
- Transport& Lecks
Codes im Referer, Tokens in der URL, Client-Secrets aus dem Browser.
- Cookies& Sitzung
SameSite, HttpOnly, Secure, __Host-18, Session Fixation und Abmeldung.
- Browser-Schutz
HSTS, Schutz vor Einbetten, Referrer-Policy und Skripte ohne SRI.
Kein Server. Kein Konto. Nichts gespeichert.
Ein Werkzeug, das Tokens und Anmeldungen sieht, muss sich erklären. Deshalb ist AuthTailor so gebaut, dass es wenig zu erklären gibt.
Sicherheit im Detail →- Die Auswertung läuft im Panel. Keine Telemetrie, keine Analyse, kein Code von Dritten3 – die Extension sendet keine deiner Daten.
- Nichts auf der Festplatte. Mitschnitte und Eingaben liegen nur im Arbeitsspeicher, solange das Panel offen ist19.
- Nur zum Mitschneiden. Der Zugriff auf Websites wird erst beim Mitschneiden erfragt und danach wieder abgegeben20.
- Öffentliche Schlüssel, auf Klick. Nur wenn du Signaturen prüfen willst, holt das Panel die öffentlichen Schlüssel des Ausstellers21 – ohne Cookies, ohne deine Eingabe.
In zwei Minuten zum ersten Befund.
Kostenlos, ohne Konto. Die Extension gibt es für Chrome, mit Builds für Edge und Firefox1 – für Chrome und Edge im Chrome Web Store22.
Wir stellen AuthTailor gratis zur Verfügung, weil uns Single Sign-on in unseren eigenen SAP-Projekten immer wieder Probleme bereitet.
- Chrome Web StoreKostenlos installieren ↗
- Microsoft Edge Add-onsÜber den Chrome Web Store ↗In Edge „Erweiterungen aus anderen Stores zulassen“ einschalten.
- Firefox Add-onsPaket auf AnfragePaket anfragen →
- Installierenund das Panel über das Symbol der Extension öffnen.
- Mitschneiden„Live mitschneiden“ drücken; der Browser fragt einmal nach dem Zugriff.
- Anmeldenim Tab der App, die Probleme macht – oder Nachricht, Token oder HAR einfügen.
- Befunde lesenDiagramm, Ampel, Ursache und Abhilfe; der Bericht23 geht maskiert ins Ticket.
Wann dir AuthTailor nicht hilft.
Ein Prüfwerkzeug, das nur Vorteile kennt, hat sich selbst nicht geprüft. Hier ist unsere Liste.
- Der Fehler liegt zwischen zwei Servern.Client Credentials, SAML Bearer oder Principal Propagation laufen nicht durch den Browser – dort kann nichts mitschneiden. Die Nachrichten lassen sich aber einfügen, und Lernen erklärt den Ablauf.
- Du willst die Konfiguration reparieren lassen.AuthTailor zeigt die Ursache und die Abhilfe. Ändern musst du sie im Identity Provider oder in der App – mit Absicht: Die Extension schreibt nirgends hin.
- Du suchst ein Werkzeug für Penetrationstests.AuthTailor beobachtet und bewertet, es greift nichts an und verändert keine Anfrage. Für aktive Tests gibt es eigene Werkzeuge.
- Dein Browser darf keine Extensions.Dann braucht es zuerst die IT. Für sie steht auf der Seite Sicherheit, welche Rechte AuthTailor wann braucht.
Aus der Praxis mit SAP BTP und Identity Providern.
AuthTailor kommt von der CloudDNA24. Ihr Gründer Martin Koch hat mit Siegfried Zeilinger die Bücher zu Sicherheit, Verbindungen und Administration der SAP BTP25 geschrieben – vieles, was der Tracer prüft, steht dort ausführlich erklärt.
-
 Sicherheit
SAP Business Technology PlatformSicherheit und Berechtigungen
Martin Koch, Siegfried Zeilinger
Identitäten, Rollen und Vertrauensstellungen auf der SAP BTP – die Grundlage jeder Integration, die Daten bewegt.
Beim Verlag ansehen ↗
-
 Connectivity
Cloud Connector für SAP
Martin Koch, Siegfried Zeilinger
Der Weg von der Cloud ins eigene Netz: Cloud Connector einrichten, absichern und betreiben.
Beim Verlag ansehen ↗
-
 Administration
SAP Business Technology PlatformAdministration
Martin Koch, Siegfried Zeilinger
Accounts, Subaccounts, Lizenzmodelle und Betrieb der SAP BTP – für alle, die den Tenant nicht nur benutzen.
Beim Verlag ansehen ↗
Cover: Rheinwerk Verlag (SAP PRESS). Die Links führen zum Verlag.
Der Tracer steckt auch in iFlowTailor.
AuthTailor ist aus iFlowTailor entstanden26, der Werkbank für SAP Cloud Integration27. Wer iFlows baut, hat dort denselben Tracer neben Review, Test und Fehleranalyse.
Dreizehn Geschwister – jeder für sein Handwerk.
Jeder Tailor löst ein Problem, das wir aus der Nähe kennen. Die meisten Geschwister teilen sich die Tailor-Plattform mit EU-Datenhaltung und KI-Schicht. AuthTailor ist das kleinste unter ihnen: kein Server, keine Datenhaltung, nur ein Panel neben deinem Tab. Entstanden ist es als SAML- & OIDC-Tracer in iFlowTailor – dort steckt er bis heute.
- AuthTailorSAML- & OIDC-Tracer im Browser – hier bist du.
- iFlowTailorWerkbank für SAP Cloud Integration
- ProbeTailorAbnahmetests für SAP & Fachsoftware
- JournalTailorRechnungseingang vor SAP, BMD & DATEV
- DocumentTailorDokumente & Signatur für SAP-Häuser
- RecordTailorDokumentenmanagement
- ImmoTailorHausverwaltung & Projektentwicklung
- TaxTailorSteuerberatung
- DineTailorRestaurants
- StayTailorHotellerie
- MeetingTailorTagungen & Events
- WeintailorWinzerinnen und Winzer
- BuildTailorBau & Handwerk
Fundstellen auf dieser Seite
Die hochgestellten Ziffern im Text verweisen hierher. Antippen zeigt die Fundstelle direkt an der Textstelle, alle Fundstellen der Website stehen gesammelt auf einer Seite.
- 1
Browser-Extension für Chrome, mit Builds für Edge und Firefox ↑Produkt · AuthTailor Produktdokumentation, README und Build-Konfiguration · geprüft am 08.11.2026
- 2
Live mitschneiden in einem beliebigen Tab ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 3
Kein Server, keine Telemetrie ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension, „Kurz gesagt“ · geprüft am 08.11.2026
- 4
Kostenlos, ohne Konto und ohne Lizenz ↑Produkt · AuthTailor Produktdokumentation, README · geprüft am 08.11.2026
- 5
Bildschirmfotos und Video mit erfundenen Daten ↑Produkt · AuthTailor Produktdokumentation, Unterlagen für den Chrome Web Store · geprüft am 08.11.2026
- 6
Fünf Registerkarten ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0 · geprüft am 08.11.2026
- 7
Einfügen oder ablegen ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 8
Grafische Anatomie von JWT und SAML ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 9
Signaturen echt geprüft ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0 · geprüft am 08.11.2026
- 10
Angriffsmuster und Lecks ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0 · geprüft am 08.11.2026
- 11
Werkzeuge: Passkeys, Zertifikate, Websicherheit ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0, Werkzeuge · geprüft am 08.11.2026
- 12
HAR bereinigen ↑Produkt · AuthTailor Produktdokumentation, Changelog 1.0.0, Werkzeuge · geprüft am 08.11.2026
- 13
SAP BTP: Tokens, Konfiguration, Abläufe ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0, SAP · geprüft am 08.11.2026
- 14
„Warum 403?“ ↑Produkt · AuthTailor Produktdokumentation, Changelog 1.0.0, SAP · geprüft am 08.11.2026
- 15
13 Abläufe, zehn Kapitel, Glossar, Fehlerkatalog, Checkliste ↑Produkt · AuthTailor Produktdokumentation, README und Changelog 1.0.0, Lernen · geprüft am 08.11.2026
- 16
Maskiert schon beim Mitschneiden ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension, Maskierung · geprüft am 08.11.2026
- 17
Ampel in fünf Bereichen ↑Produkt · AuthTailor Produktdokumentation, Changelog 1.0.0, Sicherheitsprüfung · geprüft am 08.11.2026
- 18
Header je Schritt, maskiert ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 19
Nur im Arbeitsspeicher, solange das Panel offen ist ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension · geprüft am 08.11.2026
- 20
Berechtigungen und Host-Zugriff ↑Produkt · AuthTailor Produktdokumentation, README, „Datenschutz und Berechtigungen“; Chrome-Web-Store-Unterlagen · geprüft am 08.11.2026
- 21
Die eine Anfrage: öffentliche Schlüssel auf Klick ↑Produkt · AuthTailor Produktdokumentation, Datenschutzerklärung der Extension · geprüft am 08.11.2026
- 22
Im Chrome Web Store veröffentlicht ↑Produkt · Chrome Web Store, Eintrag AuthTailor · geprüft am 09.11.2026
- 23
Markdown-Bericht, maskiert ↑Produkt · AuthTailor Produktdokumentation, README, Auth Trace · geprüft am 08.11.2026
- 24
CloudDNA GmbH – SAP Silver Partner ↑Hersteller · clouddna.at, Startseite und Team · geprüft am 05.11.2026
- 25
Bücher zu Sicherheit, Verbindungen und Administration der SAP BTP ↑Hersteller · Rheinwerk Verlag (SAP PRESS), Suche „martin koch“ · geprüft am 05.11.2026
- 26
Der Tracer aus iFlowTailor ↑Produkt · AuthTailor Produktdokumentation, README, Abschnitt „Herkunft des Codes“ · geprüft am 08.11.2026
- 27
iFlowTailor – Werkbank für SAP Cloud Integration ↑Hersteller · iflowtailor.com · geprüft am 08.11.2026
Kurz beantwortet.
- Was ist AuthTailor?
- AuthTailor ist eine kostenlose Browser-Extension, die eine Single-Sign-on-Anmeldung mit SAML 2.0 oder OpenID Connect mitschneidet oder aus eingefügten Nachrichten liest. Sie zerlegt Tokens, prüft Signaturen und jeden Schritt des Ablaufs und zeigt, woran die Anmeldung scheitert. Anbieter ist die CloudDNA GmbH aus Österreich.
- Was kostet AuthTailor?
- Nichts. Wir stellen AuthTailor gratis zur Verfügung, weil uns Single Sign-on in unseren eigenen SAP-Projekten immer wieder Probleme bereitet. Es gibt kein Konto, keine Lizenz und keine Bezahlfunktionen. Wer Hilfe beim Einrichten von Single Sign-on oder einen Workshop möchte, kann die CloudDNA dafür beauftragen – das ist ein eigenes Angebot.
- Sieht die CloudDNA meine Tokens oder Mitschnitte?
- Nein. AuthTailor hat keinen Server, keine Telemetrie und keine Analyse. Mitschnitte und eingefügte Inhalte liegen nur im Arbeitsspeicher des Panels, solange es offen ist. Die eine Anfrage nach außen holt auf deinen Klick die öffentlichen Schlüssel des Token-Ausstellers.
- Brauche ich SAP, um AuthTailor zu nutzen?
- Nein. Der Tracer arbeitet mit jedem Identity Provider und jeder App, die SAML 2.0, OpenID Connect oder OAuth 2.0 im Browser sprechen. Die Registerkarte SAP ist ein Zusatz für alle, die auf der SAP BTP mit XSUAA, IAS und Destinations arbeiten.
- Für welche Browser gibt es AuthTailor?
- Für Chrome – kostenlos im Chrome Web Store. Microsoft Edge installiert die Extension ebenfalls aus dem Chrome Web Store, wenn „Erweiterungen aus anderen Stores zulassen“ eingeschaltet ist. Für Firefox gibt es ein Paket auf Anfrage.
- Ist AuthTailor ein Produkt der SAP?
- Nein. AuthTailor ist ein Produkt der CloudDNA GmbH und arbeitet mit Identity Providern und Apps aller Hersteller. Es ändert nichts an ihnen und ersetzt nicht ihre Protokolle.
- Wie finde ich heraus, warum eine SAML- oder OpenID-Connect-Anmeldung scheitert?
- Mit AuthTailor drückst du „Live mitschneiden“ und meldest dich im betroffenen Tab an. Die Extension zeichnet jeden Schritt zwischen Browser, App und Identity Provider auf, prüft state, nonce, PKCE, redirect_uri, InResponseTo und die Signaturen und zeigt jeden Befund mit Ursache und Abhilfe. Ohne Mitschnitt geht es auch: SAML Response, JWT, HAR-Datei oder Fehlermeldung einfügen.
- Kann ich ein JWT oder eine SAML Response im Browser prüfen, ohne sie hochzuladen?
- Ja. AuthTailor zerlegt das JWT oder die SAML Response im Panel auf deinem Gerät und prüft die Signatur – beim JWT mit den öffentlichen Schlüsseln des Ausstellers, bei SAML mit dem Zertifikat aus den Metadaten. Das Token wird nirgends hingeschickt; nur auf deinen Klick holt AuthTailor die öffentlichen Schlüssel des Ausstellers.
- Warum bekomme ich auf SAP BTP einen 403, obwohl die Anmeldung klappt?
- Meist fehlt im Token ein Scope, den die App verlangt – etwa weil die Rollensammlung dem Benutzer nicht zugewiesen ist. In der Registerkarte SAP fügst du unter „Warum 403?“ das XSUAA- oder IAS-Token ein und trägst die erwarteten Scopes oder Rollen ein; AuthTailor zeigt Scope für Scope, was fehlt.
- Was ist ein SAML-Tracer?
- Ein SAML-Tracer ist ein Werkzeug im Browser, das die Nachrichten einer SAML-Anmeldung zwischen App und Identity Provider sichtbar macht, damit man Fehler im Single Sign-on findet. AuthTailor ist ein SAML- und OIDC-Tracer: Er liest neben SAML 2.0 auch OpenID Connect und OAuth 2.0 und bewertet den Ablauf, statt nur die Nachrichten zu zeigen.
Deine Frage ist nicht dabei? Sprich mich an: +43 664 1964199 office@clouddna.at Schreib mir