Das Ergebnis lesen
Ob mitgeschnitten oder eingefügt – das Ergebnis ist immer gleich aufgebaut: oben das Urteil mit dem nächsten Schritt, darunter die Ampel, der Ablauf Schritt für Schritt und für jede Nachricht eine Karte.
- Urteil
- vier Stufen
- Ampel
- fünf Bereiche
- Ablauf
- Browser, App, Identity Provider
- Bericht
- Markdown, maskiert
Das Urteil
Ganz oben steht, was AuthTailor von der Anmeldung hält – in einem Satz, mit dem nächsten Schritt. Die Bilder zeigen einen Mitschnitt der erfundenen App „Acme Orders“: Die Anmeldung klappt, aber die API lehnt eine Freigabe ab.
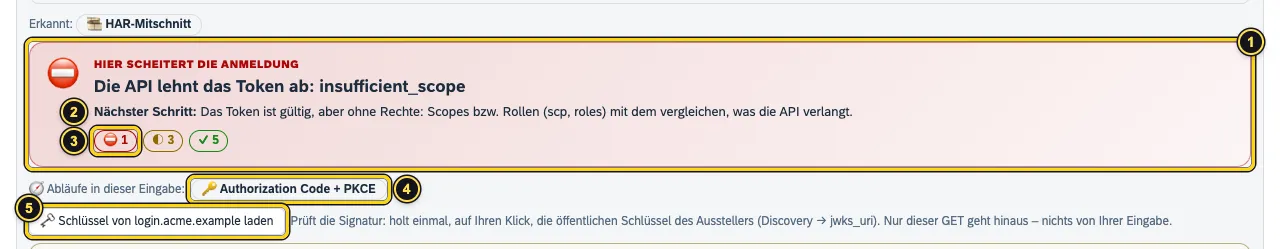
- Das Urteil in vier Stufen: Alles in Ordnung, Einen Blick wert, Hier scheitert die Anmeldung oder Nichts erkannt. Darunter die Ursache in einem Satz.
- Nächster Schritt: was du jetzt tun solltest.
- Die Zähler: kritische und hohe Befunde, mittlere Befunde und bestandene Prüfungen.
- Abläufe in dieser Eingabe: welcher Ablauf erkannt wurde, hier Authorization Code + PKCE. Ein Klick öffnet die Erklärung in Lernen.
- Schlüssel von … laden holt die öffentlichen Schlüssel des Ausstellers, damit AuthTailor die Signatur der JWTs prüfen kann. Mehr dazu in Tokens und SAML.
Die Sicherheitsbewertung
Auch eine Anmeldung, die funktioniert, kann unsicher sein. Die Sicherheitsbewertung ordnet alle Befunde fünf Bereichen zu und gibt jedem eine Ampel.
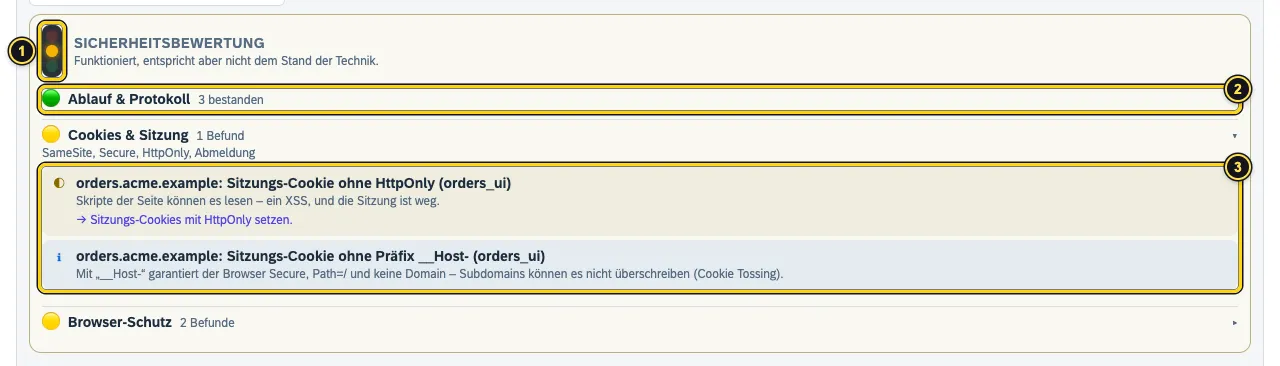
- Die Gesamt-Ampel – so rot wie der schlechteste Bereich.
- Ein grüner Bereich mit der Zahl der bestandenen Prüfungen.
- Ein geöffneter Bereich mit seinen Befunden, jeweils mit Folge und Abhilfe.
| Bereich | Was geprüft wird |
|---|---|
| Ablauf & Protokoll | state, PKCE, nonce, Grant, Bindungen über den Ablauf |
| Tokens & Signaturen | Algorithmen, Schlüssel, Zertifikate, Laufzeiten, Angriffsmuster |
| Transport & Lecks | HTTPS, Tokens in URLs, Referer, Cache, Secrets im Browser |
| Cookies & Sitzung | SameSite, Secure, HttpOnly, Abmeldung |
| Browser-Schutz | HSTS, Einbetten, CSP, Skripte, CORS und Echtheit der Anmeldeseiten |
Rot bedeutet einen kritischen oder hohen Befund, Gelb einen mittleren. Reine Hinweise (i) lassen die Ampel grün. Rein funktionale Befunde wie eine falsche Audience oder ein abgelaufenes Token stehen im Urteil, zählen aber nicht zur Sicherheitsbewertung.
Der Anmeldeablauf
Bei einem Mitschnitt oder HAR zeichnet AuthTailor den Anmeldeablauf als Diagramm mit drei Bahnen: Browser, App und Identity Provider. Anfragen, die nicht zur Anmeldung gehören, blendet es aus.
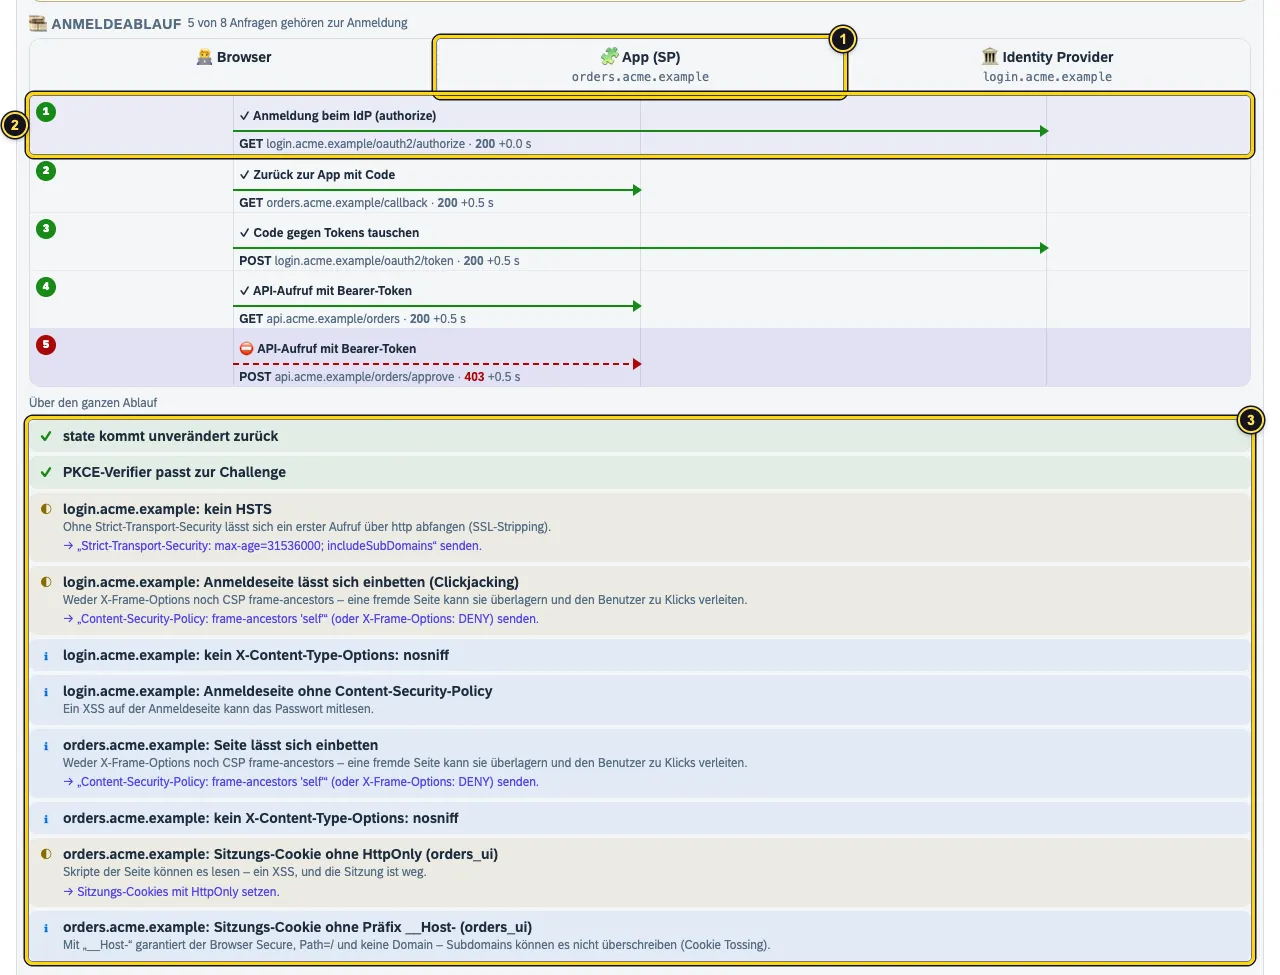
- Die Bahnen mit den Hosts – hier
orders.acme.exampleals App undlogin.acme.exampleals Identity Provider. - Ein Schritt mit Titel, Methode, URL, Status und Zeit seit dem ersten Schritt. Der rote, gestrichelte Pfeil ist der Schritt, an dem es scheitert. Ein Klick öffnet die Details des Schritts.
- Über den ganzen Ablauf: Prüfungen, die mehrere Schritte zusammen betreffen – kommt
stateunverändert zurück, passt der PKCE-Verifier zur Challenge, fehlen Schutz-Header?
Header eines Schritts
War beim Mitschnitt die Option Header an, zeigt jeder Schritt seine Anfrage- und Antwort-Header. Werte von Cookies, Authorization und anderen Geheimnissen sind maskiert.
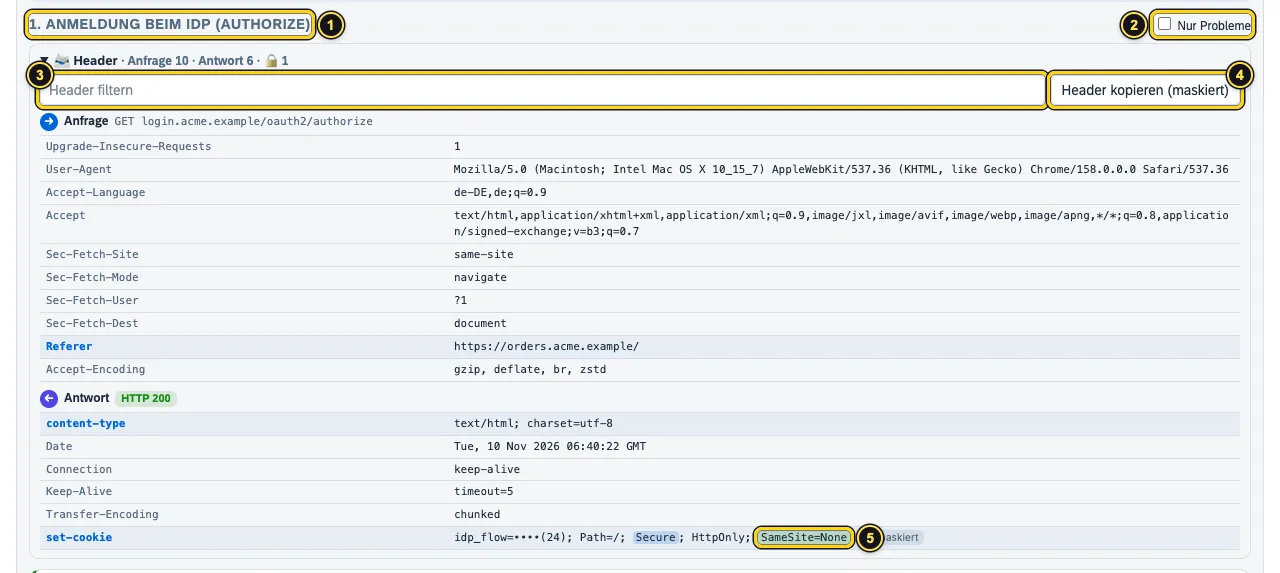
- Der gewählte Schritt.
- Nur Probleme blendet in den Karten darunter die bestandenen Prüfungen aus.
- Header filtern sucht in Namen und Werten.
- Header kopieren (maskiert) legt die Header in die Zwischenablage, ohne die Geheimnisse.
- Auffällige Cookie-Attribute sind farbig markiert – hier
SameSite=None.
Karten und Bericht
Unter dem Ablauf folgt für jede erkannte Nachricht eine Karte: Token, SAML-Nachricht, Anmelde-URL, Token-Antwort. Was in den Karten steht, beschreibt Tokens und SAML.
- Bericht kopieren legt einen Bericht in Markdown in die Zwischenablage – Urteil, Ablauf, Befunde und Abhilfen, maskiert. Er passt in ein Ticket oder einen Chat.
- Bereinigtes HAR speichern speichert einen Mitschnitt oder ein HAR ohne Geheimnisse: Header, Cookies, Parameter und Inhalte maskiert, JWTs ohne Signatur.
- Erwartete Werte lassen sich nach einem Mitschnitt mit Aus dem Mitschnitt übernehmen füllen, siehe Einfügen und Beispiele.
Siehe auch
- Funktionen im Überblick Funktionen · Auth Trace
- Doku Tokens und SAML
- Doku Lernen
- Doku Fehlerbehebung
- Belege Sicherheitsbewertung1 · Header2 · Bericht3