Live mitschneiden
Der schnellste Weg zum Befund: Live mitschneiden klicken, im Tab daneben anmelden, Stopp. AuthTailor schneidet nur die Anfragen der Anmeldung mit und maskiert Geheimnisse schon dabei.
- Registerkarte
- Auth Trace
- Dauer
- höchstens 30 Minuten
- Umfang
- bis zu 300 Anfragen
- Berechtigung
- Host-Zugriff nur während der Aufzeichnung
Mitschnitt starten
Der Kasten Live im Browser mitschneiden steht oben in Auth Trace. Ohne Hochladen: starten, dann in einem beliebigen Tab anmelden – mitgeschnitten werden nur SAML-, OAuth- und OIDC-Anfragen.
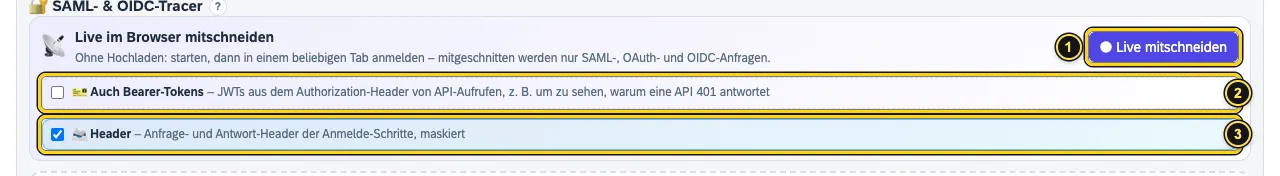
- Live mitschneiden startet die Aufzeichnung.
- Auch Bearer-Tokens – JWTs aus dem Authorization-Header von API-Aufrufen, zum Beispiel um zu sehen, warum eine API 401 antwortet. Aus beim Öffnen des Panels.
- Header – Anfrage- und Antwort-Header der Anmelde-Schritte, maskiert. Von Haus aus an; deine Wahl merkt sich das Panel.
- Die Optionen wählen. Während der Aufzeichnung lassen sie sich nicht ändern.
- Live mitschneiden klicken. Beim ersten Mal den Zugriff auf alle https-Seiten erlauben.
- Im Tab daneben die Anmeldung auslösen – die App öffnen, auf Anmelden klicken, beim Identity Provider anmelden.
- Warten, bis die App angemeldet ist, dann im Panel Stopp klicken.
Verweigerst du den Zugriff, meldet das Panel „Ohne die Berechtigung kann der Browser nicht mitschneiden – stattdessen ein HAR einfügen oder ablegen.“ Der Weg über ein HAR steht in Einfügen und Beispiele.
Während der Aufzeichnung
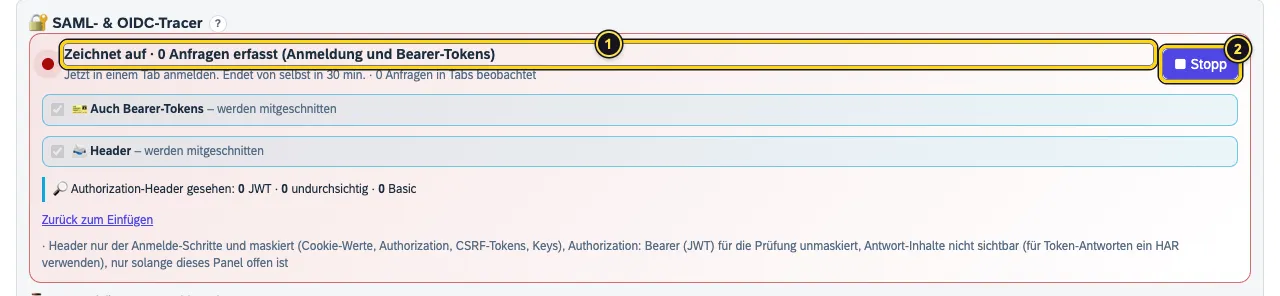
- Zeichnet auf zählt mit – ohne Bearer-Tokens die Anmelde-Anfragen, mit der Option wie hier alle erfassten Anfragen. Darunter: „Jetzt in einem Tab anmelden. Endet von selbst in 30 min.“ und wie viele Anfragen der Browser in Tabs insgesamt beobachtet hat.
- Stopp beendet die Aufzeichnung.
Die Anmeldung selbst machst du ganz normal in einem Tab. Die Bilder dieser Doku zeigen eine erfundene App „Acme Orders“ mit dem Identity Provider login.acme.example:
Sobald Anmelde-Anfragen eintreffen, erscheint das Ergebnis schon während der Aufzeichnung und wächst mit:
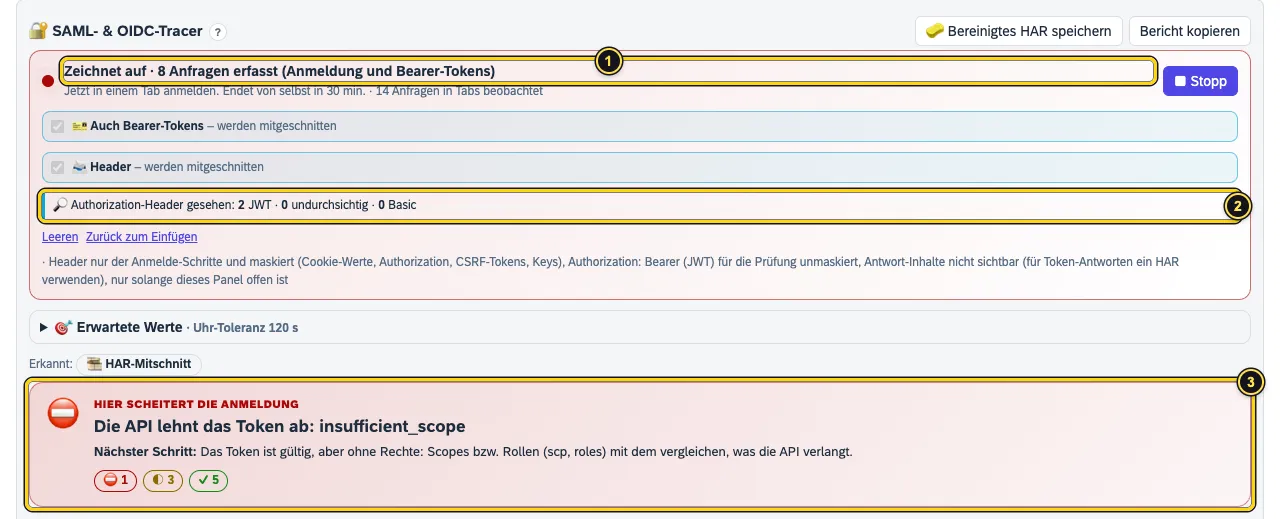
- Mit Auch Bearer-Tokens zählt die Zeile Anfragen erfasst (Anmeldung und Bearer-Tokens).
- Authorization-Header gesehen: wie viele davon JWTs, undurchsichtige Tokens oder Basic waren. Nur JWTs nimmt AuthTailor auf.
- Das Urteil steht schon da – hier lehnt die API das Token mit
insufficient_scopeab.
Nach dem Stopp
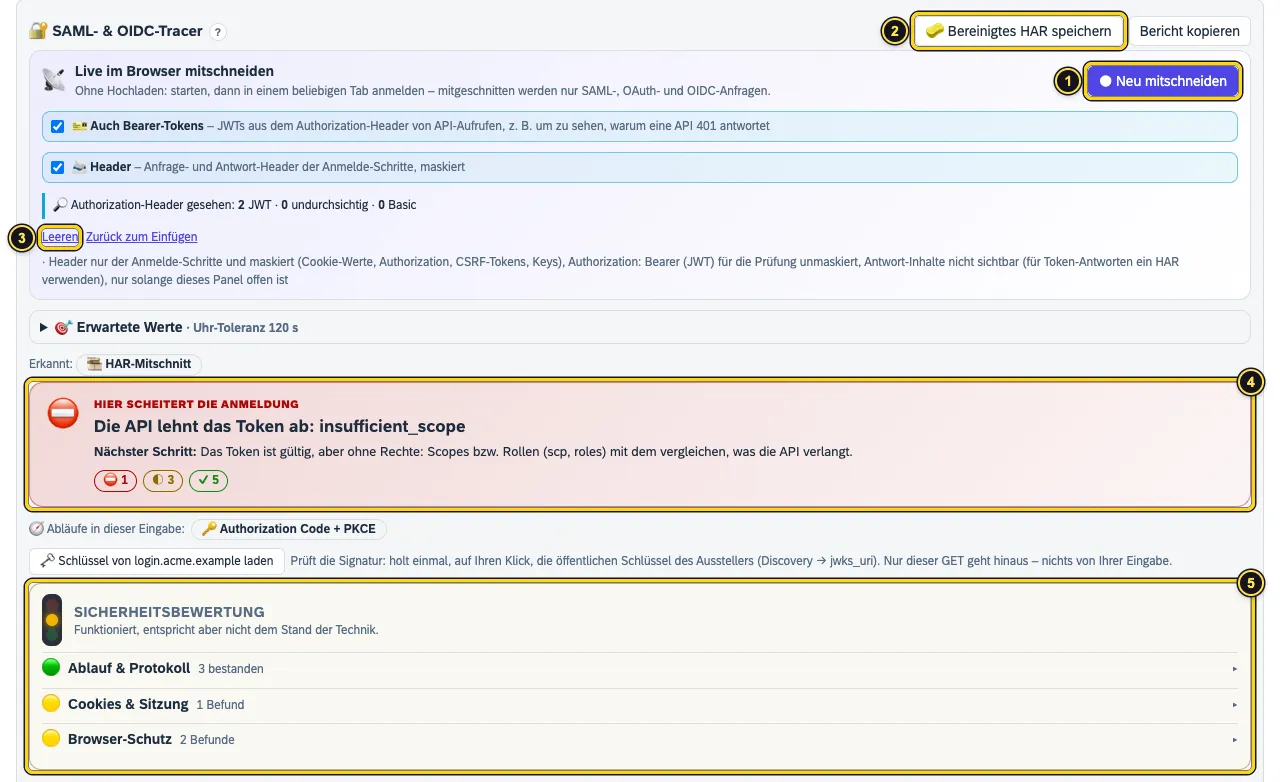
- Neu mitschneiden startet eine neue Aufzeichnung und ersetzt die alte.
- Bereinigtes HAR speichern speichert den Mitschnitt maskiert als
authtrace-live.sanitized.har; daneben kopiert Bericht kopieren Urteil, Ampel, Abläufe, Befunde und Schritte als Markdown. - Leeren verwirft den Mitschnitt, Zurück zum Einfügen zeigt wieder das Feld zum Einfügen. Dahinter steht, was der Mitschnitt enthält und was nicht.
- Das Urteil – wie du es liest, steht in Das Ergebnis lesen.
- Die Sicherheitsbewertung als Ampel je Bereich.
Was mitgeschnitten wird
| Mitgeschnitten | Nicht mitgeschnitten |
|---|---|
| SAML in URL oder Formular (SAMLRequest, SAMLResponse, RelayState) | Antwort-Inhalte – für Token-Antworten ein HAR verwenden |
| OAuth- und OIDC-Parameter (code, state, nonce, PKCE, redirect_uri, Fehler) | Anfragen, die nicht zur Anmeldung gehören (Bilder, Skripte, App-Daten) |
| Token-, Discovery- und JWKS-Aufrufe, Abmeldungen | Basic-Credentials und undurchsichtige Tokens |
Mit Header: Anfrage- und Antwort-Header dieser Schritte, maskiert; ohne die Option nur Location | Cookie-Werte, Passwörter, Client-Secrets (maskiert) |
Mit Auch Bearer-Tokens: Authorization: Bearer mit JWT, WWW-Authenticate der Antwort, DPoP-Proofs | Refresh-Tokens im Klartext – nur ein kurzer Hash, damit die Rotation erkennbar bleibt |
Alles bleibt im Arbeitsspeicher des Panels, solange es offen ist. Schließt du das Panel, ist der Mitschnitt weg. Mehr in Berechtigungen und Datenschutz.
Grenzen
- Ein Mitschnitt endet nach 30 Minuten von selbst und fasst bis zu 300 Anfragen.
- Abläufe von Server zu Server (Client Credentials, SAML Bearer, On-behalf-of) sieht der Browser nicht. Füge die Token-Anfrage oder das Token stattdessen ein.
- Token-Antworten haben ihren Inhalt im Antwort-Body. Den liest der Mitschnitt nicht – mit Auch Bearer-Tokens siehst du die Tokens aber in den API-Aufrufen, oder du exportierst ein HAR.
Siehe auch
- Funktionen im Überblick Funktionen · Auth Trace
- Sicherheit Sicherheit und Berechtigungen
- Doku Das Ergebnis lesen
- Doku Berechtigungen und Datenschutz
- Doku Fehlerbehebung
- Belege Live-Mitschnitt1 · Maskierung2 · Bearer-Tokens3