Werkzeuge
Rund um die Anmeldung gibt es mehr zu prüfen als Tokens. Die Registerkarte Werkzeuge hat drei Bereiche: Prüfen, HAR bereinigen und Seitenspeicher.
- Registerkarte
- Werkzeuge
- Bereiche
- Prüfen, HAR bereinigen, Seitenspeicher
- Beispiele
- vier, mit erfundenen Daten
- Netz
- keins
Prüfen
Füge eine Sache ein und lass sie prüfen: eine Passkey-Antwort (WebAuthn), Zertifikate, Schlüssel, CSRs oder ein JWK, eine CSP, die Antwort-Header einer Anmeldeseite, einen CORS-Preflight, einen verdächtigen Anmelde-Link – oder beliebigen Text, der nach Secrets durchsucht wird.
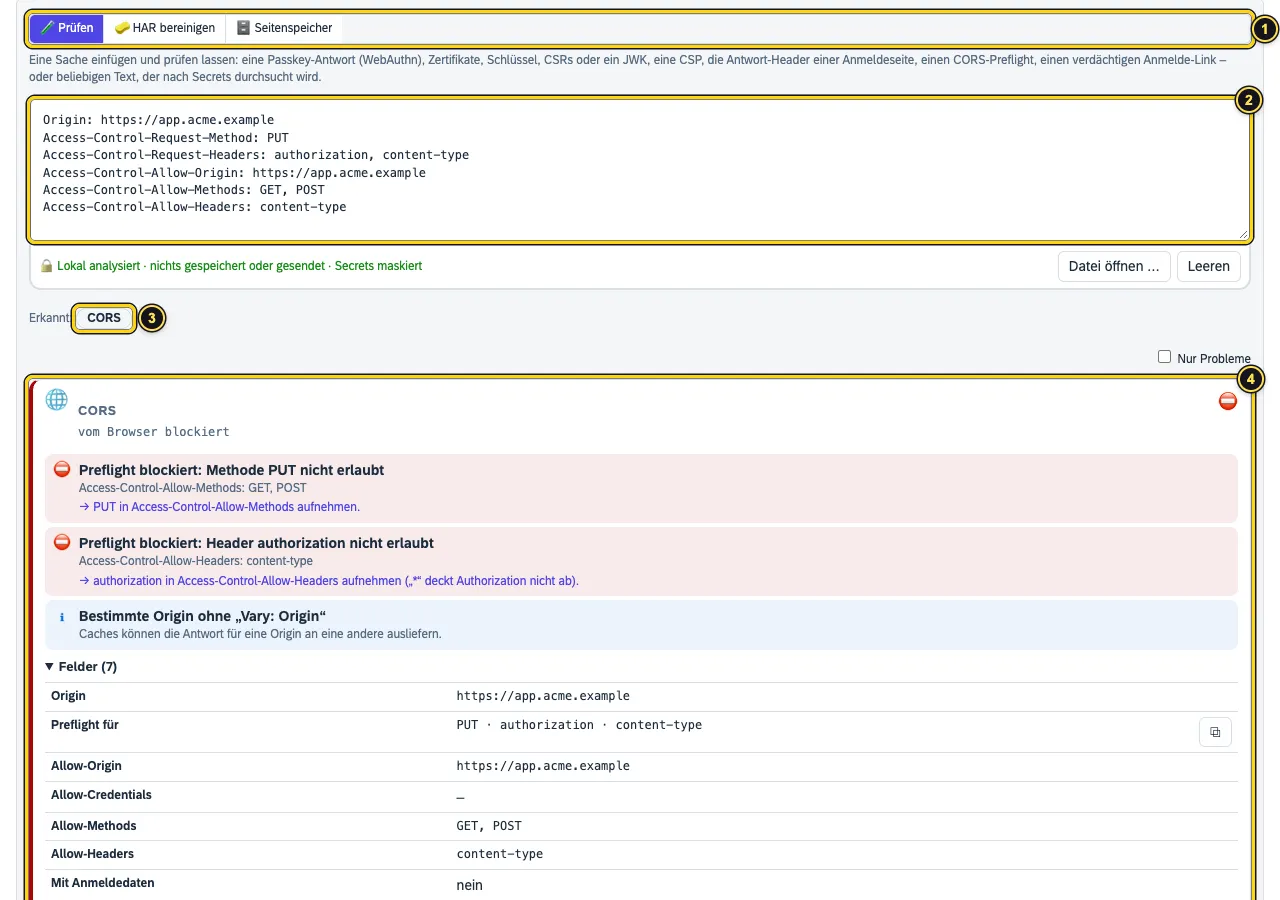
- Die drei Bereiche: Prüfen, HAR bereinigen, Seitenspeicher.
- Das Feld nimmt Text oder eine Datei (
.txt,.json,.pem,.crt,.cer,.csr,.key,.har,.properties). - Erkannt: was AuthTailor gefunden hat – hier CORS.
- Die Karte mit Befunden und Abhilfe. Hier fehlen
PUTundauthorizationin den erlaubten Methoden und Headern.
| Eingabe | Was AuthTailor prüft |
|---|---|
| Passkey / WebAuthn | Flags, Authenticator, synchronisiert oder gerätegebunden, Origin, RP-ID, Challenge |
| Zertifikat, Schlüssel oder CSR | Zertifikate, Ketten, CSRs, Schlüssel, JWK und JWKS: Reihenfolge, Ablauf, Schlüssellänge, SHA-1, Hostname und ob Schlüssel und Zertifikat zusammengehören |
| Content Security Policy | Schwächen wie unsafe-inline oder ganze CDNs, mit strengerem Vorschlag |
| Sicherheits-Header | Antwort-Header einer Anmeldeseite, etwa HSTS, Schutz vor Einbetten und CSP |
| CORS | Preflight und Antwort-Header |
| Link | Doppelgänger- und Punycode-Hosts, offene Weiterleitungen |
| Text (Secret-Suche) | Secrets in beliebigem Text |
Die Beispielkacheln Schwache CSP, Blockierter CORS-Preflight, Verdächtiger Anmelde-Link und Passkey-Anmeldung zeigen, wie ein Ergebnis aussieht. Ein HAR verweist AuthTailor an Auth Trace, SAP-Artefakte an SAP.
Passkey-Antworten
Eine WebAuthn-Antwort (aus den DevTools oder einem Log) zerlegt AuthTailor in ihre Teile. Unter Erwartete Werte trägst du ein, was deine Relying Party erwartet.
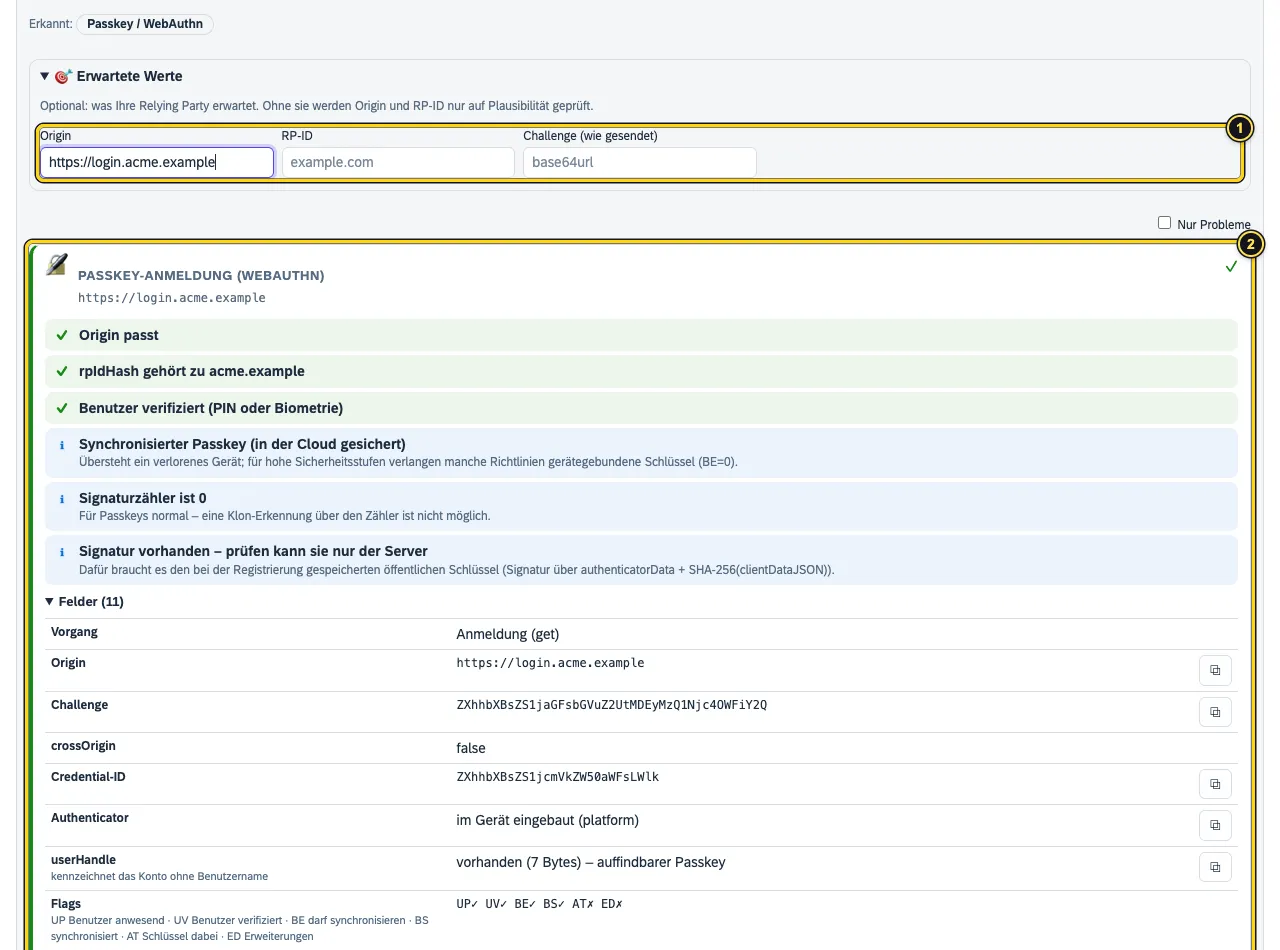
- Origin, RP-ID und Challenge (wie gesendet). Ohne sie prüft AuthTailor Origin und RP-ID nur auf Plausibilität.
- Die Karte mit Prüfungen – Origin, rpIdHash, Benutzer verifiziert, synchronisierter Passkey, Signaturzähler – und den Feldern samt Flags.
HAR bereinigen
Bevor ein HAR an den Support oder in ein Ticket geht: AuthTailor maskiert Cookies, Authorization- und Sitzungs-Header, Codes, Tokens, Passwörter und geheime Parameter. JWTs bleiben lesbar, verlieren aber ihre Signatur. Alles passiert lokal.
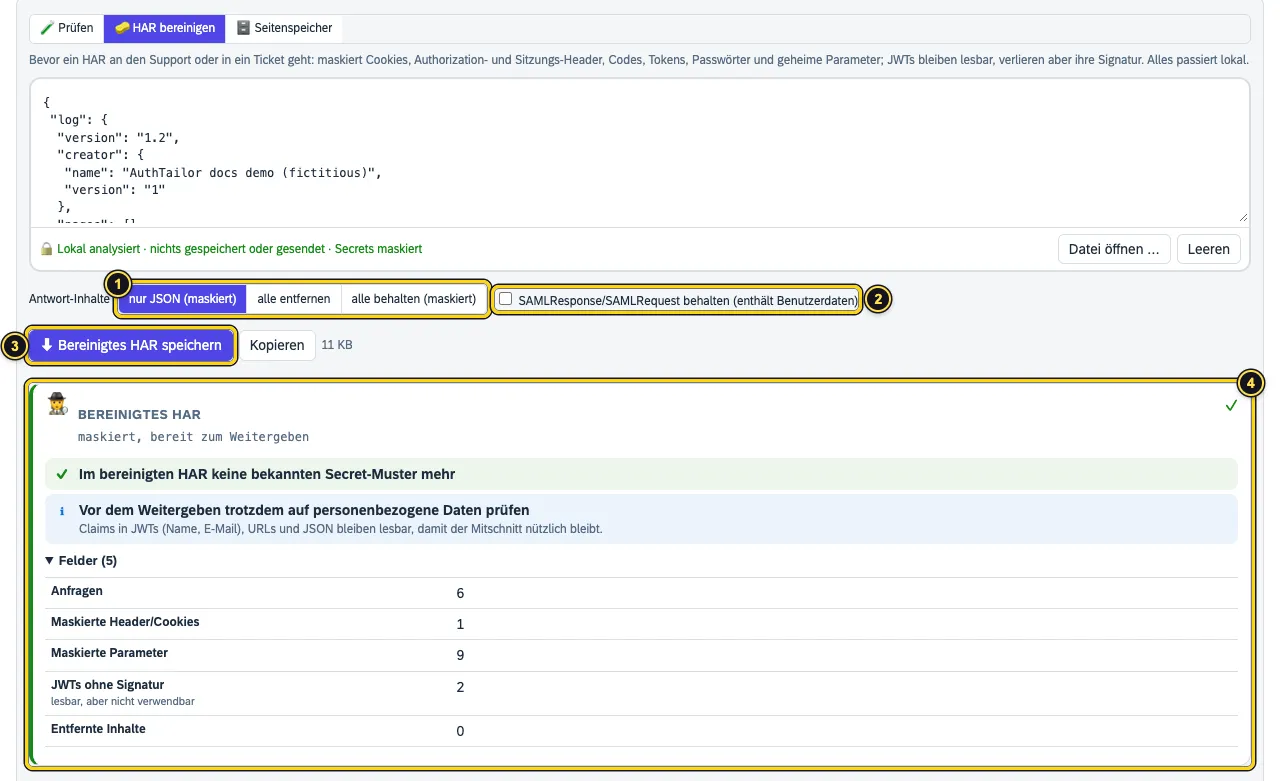
- Antwort-Inhalte: nur JSON (maskiert), alle entfernen oder alle behalten (maskiert).
- SAMLResponse/SAMLRequest behalten (enthält Benutzerdaten) – nur anhaken, wenn der Support die SAML-Nachricht wirklich braucht.
- Bereinigtes HAR speichern lädt die Datei als
.sanitized.harherunter, Kopieren legt sie in die Zwischenablage. - Die Karte zählt, was maskiert wurde, und sucht im Ergebnis noch einmal nach bekannten Secret-Mustern.
Seitenspeicher
Viele Single-Page-Apps legen Tokens im Browser ab. Seitenspeicher durchsucht den Speicher des aktiven Tabs: localStorage, sessionStorage, IndexedDB und per JavaScript lesbare Cookies.
- Die App im Tab öffnen und anmelden.
- Auf diesem Tab das Panel über das Symbol in der Symbolleiste öffnen.
- In Werkzeuge → Seitenspeicher auf Diese Seite durchsuchen klicken.
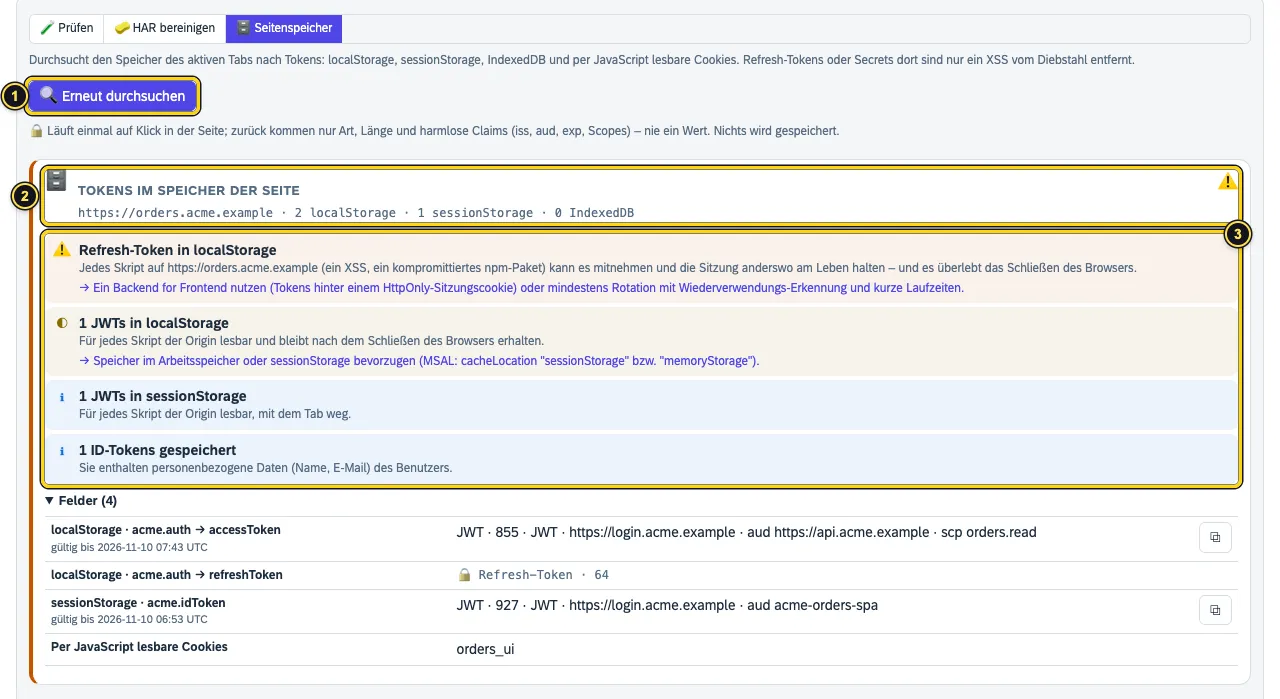
- Diese Seite durchsuchen – nach dem ersten Mal Erneut durchsuchen.
- Origin und wie viele Einträge in welchem Speicher gefunden wurden.
- Die Befunde: hier ein Refresh-Token in localStorage – nur ein XSS vom Diebstahl entfernt –, JWTs in localStorage und sessionStorage und gespeicherte ID-Tokens.
Das Durchsuchen läuft einmal auf deinen Klick in der Seite. Zurück kommen nur Art, Länge und harmlose Claims (iss, aud, exp, Scopes) – nie ein Wert. Nichts wird gespeichert.
Hast du das Panel nicht über das Symbol auf diesem Tab geöffnet, heißt der Knopf Zugriff erlauben und durchsuchen. Der Zugriff wird gleich nach dem Durchsuchen wieder abgegeben. Browser-Seiten und den Extension-Store kann AuthTailor nicht durchsuchen.
Siehe auch
- Funktionen im Überblick Funktionen · Werkzeuge
- Sicherheit Sicherheit und Berechtigungen
- Doku Einfügen und Beispiele
- Doku SAP
- Doku Berechtigungen und Datenschutz
- Belege Prüfen1 · HAR bereinigen2 · Seitenspeicher3